Certificados SSL de 100 días: pros y contras
Los certificados SSL/TLS están en una etapa de cambios importantes. Antes, una organización podía adquirir un certificado público con una vigencia cercana a un año y renovarlo periódicamente. Sin embargo, ese modelo está cambiando.
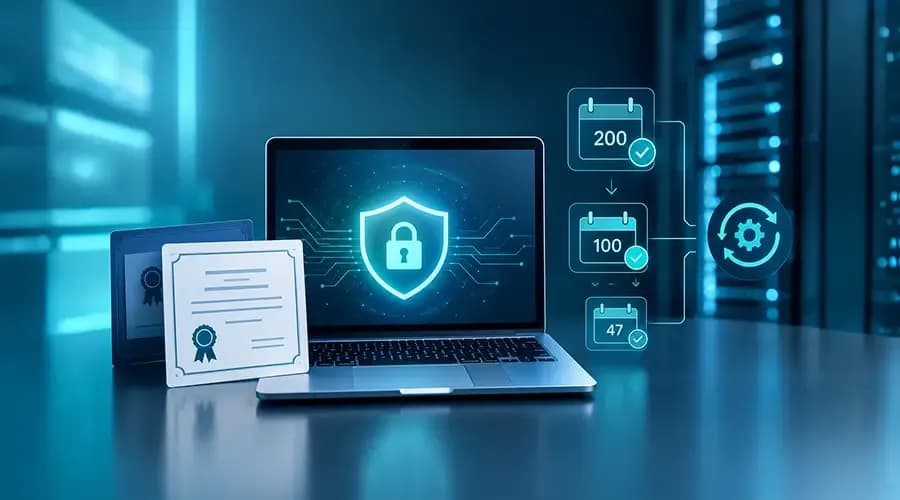
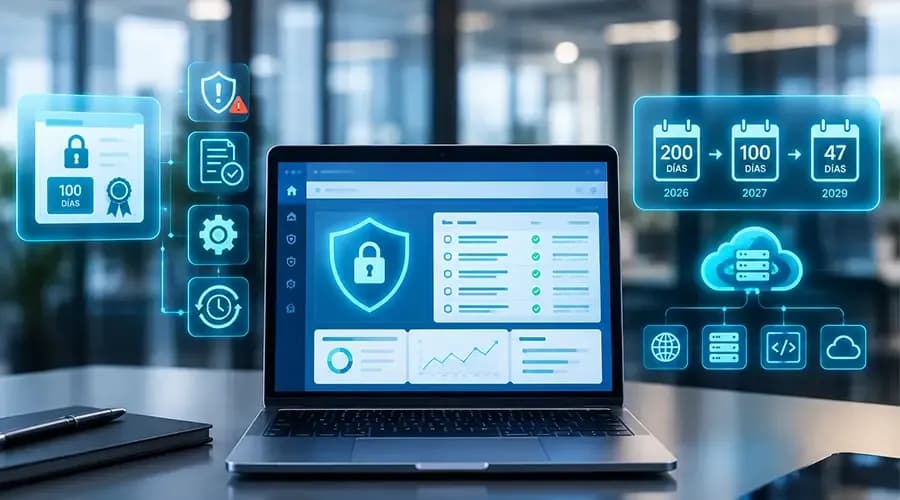
Desde el 15 de marzo de 2026, los certificados TLS públicos tienen una vigencia máxima de 200 días. A partir del 15 de marzo de 2027, el límite será de 100 días, y el calendario aprobado por el CA/Browser Forum contempla una reducción que llegará a 47 días en 2029.
La reducción busca disminuir el tiempo en que una credencial comprometida o una información de validación desactualizada puede permanecer vigente. Pero también introduce un reto para las empresas, pues renovar certificados con mayor frecuencia requiere procesos más eficientes y, en muchos casos, automatización.
¿Qué son los certificados SSL de 100 días?
Un certificado SSL de 100 días es un certificado TLS público cuya vigencia máxima será de 100 días para los certificados emitidos a partir del 15 de marzo de 2027. No se trata de un nuevo tipo de certificado ni de un nivel diferente de cifrado: es una reducción en el periodo durante el cual puede utilizarse el certificado.
Es importante distinguir entre vigencia del certificado y nivel de seguridad; un certificado de 100 días no cifra mejor que uno de 200 días. La diferencia está principalmente en la frecuencia con la que debe reemplazarse.
Esta modificación forma parte de un calendario progresivo establecido por el CA/Browser Forum para reducir la vigencia máxima de los certificados públicos.
¿Por qué se reducirá la vigencia de los certificados?
Un certificado puede contener información que con el tiempo deja de ser adecuada. Además, una clave privada podría verse comprometida o una organización podría dejar de controlar un dominio.
Cuanto más tiempo permanece vigente un certificado, mayor puede ser la ventana durante la cual una credencial comprometida sigue siendo utilizable.
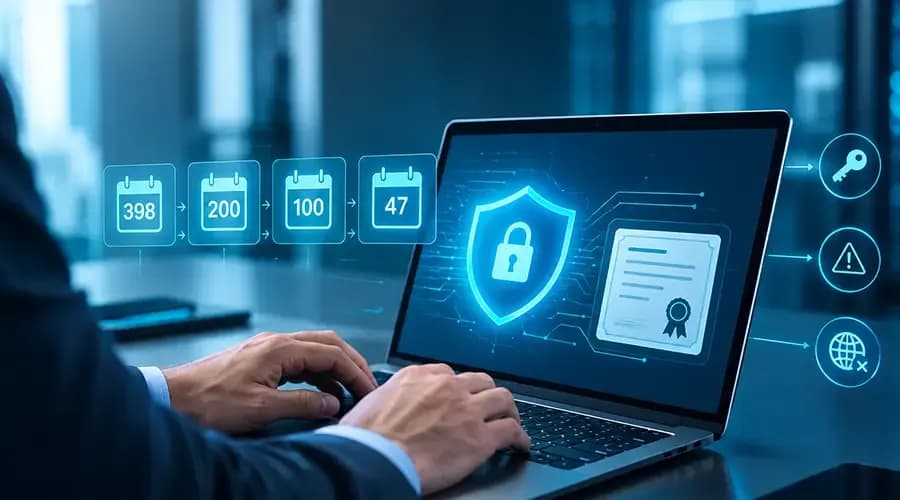
El CA/Browser Forum estableció este calendario de reducción desde 2026 hasta 2029, pasando de 398 días a 200, después a 100 y finalmente, a 47 días.
Certificados SSL de 100 días vs. 200 días: ¿qué cambia?
Con un certificado de 200 días, una organización tiene aproximadamente el doble de tiempo antes de necesitar reemplazarlo que con uno de 100 días.
Esto puede parecer una diferencia administrativa, pero se vuelve relevante cuando una empresa maneja decenas, cientos o miles de certificados.
El certificado de 100 días no representa por sí mismo una desventaja de seguridad; el principal cambio está en la gestión del ciclo de vida.
¿Cuáles son las ventajas de los certificados SSL de 100 días?
1. Menor tiempo de exposición ante ciertos riesgos
Una vigencia más corta limita el tiempo durante el cual un certificado comprometido puede permanecer válido si no es detectado o revocado antes. Esto no sustituye la revocación ni otras medidas de seguridad, pero conforma un modelo en el que las credenciales se actualizan con mayor frecuencia.
2. Información de validación más reciente
Los certificados deben emitirse siguiendo los requisitos de validación establecidos para la Web PKI. Al reducirse los periodos de vigencia y reutilización de determinados datos de validación, se impulsa una comprobación más frecuente de la información asociada al dominio.
3. Impulso hacia la automatización
Quizá uno de los efectos más importantes sea operativo; cuando renovar un certificado ocurre ocasionalmente, una empresa puede mantener procesos manuales. Pero cuando las renovaciones se vuelven frecuentes, la automatización deja de ser simplemente una comodidad y comienza a ser una herramienta para mantener la continuidad operativa.
4. Mejor preparación para el futuro
La reducción no termina en 100 días. El calendario actual contempla llegar a una vigencia máxima de 47 días en 2029. Por eso, adoptar desde ahora procesos automatizados permite preparar la infraestructura para ciclos de renovación todavía más cortos.
¿Los certificados de 100 días son mejores que los de 200 días?
No necesariamente. La comparación no debería plantearse como si uno fuera “más seguro” que otro; el cambio principal es la frecuencia de renovación y actualización de los certificados.
Un certificado de 100 días puede reducir determinados periodos de exposición y favorecer información de validación más reciente, pero también exige una infraestructura de gestión más eficiente.
¿Qué deben hacer las empresas ante los certificados de 100 días?
El cambio requiere pasar de una estrategia basada en fechas de vencimiento a una estrategia basada en gestión continua del ciclo de vida.
El primer paso es conocer todos los certificados que existen en la organización y dónde están instalados.
Después, conviene establecer mecanismos para monitorear sus fechas de expiración, identificar certificados que no cumplen las políticas internas y automatizar su renovación cuando la infraestructura lo permita.
Una estrategia adecuada puede seguir este proceso: inventario → monitoreo → validación → renovación → instalación → comprobación → registro.
La automatización también permite reducir la dependencia de calendarios y hojas de cálculo, especialmente cuando aumenta el número de certificados.
¿Cómo prepararse para los certificados SSL de 100 días?
No es necesario esperar a marzo de 2027 para comenzar, las empresas pueden empezar por realizar un inventario de sus certificados, identificar responsables, revisar fechas de expiración y detectar procesos que todavía dependen de tareas manuales.
El siguiente paso es evaluar soluciones de gestión y automatización de certificados SSL/TLS que permitan centralizar información, establecer alertas y automatizar renovaciones y despliegues.
Esta preparación será todavía más importante considerando que el calendario actual contempla una reducción posterior hasta 47 días en 2029.
El reto no son los 100 días, sino cómo gestionarlos
Los certificados SSL de 100 días representan un cambio importante en la forma en que las empresas deben administrar sus certificados digitales. Frente al límite de 200 días vigente desde marzo de 2026, los ciclos serán más cortos y exigirán renovaciones más frecuentes.
Por eso, más que prepararse únicamente para una nueva fecha de renovación, las organizaciones deberían comenzar a construir una estrategia de gestión automatizada del ciclo de vida de sus certificados SSL/TLS.
En CertSuperior puedes encontrar soluciones para administrar certificados digitales, monitorear su vigencia y automatizar procesos de renovación.
Si tu empresa maneja múltiples dominios, servidores, aplicaciones o entornos cloud, conocer y centralizar el estado de tus certificados puede ayudarte a reducir errores y evitar interrupciones.
Preguntas frecuentes
¿Los certificados de 100 días son un nuevo tipo de certificado?
No. No se trata de un producto diferente ni de un nivel de cifrado distinto, sino de una reducción en el periodo de vigencia que aplica a los certificados TLS públicos emitidos a partir del 15 de marzo de 2027.
¿Qué pasará con los certificados emitidos antes del 15 de marzo de 2027?
Conservarán la vigencia con la que fueron emitidos (hasta 200 días, según el límite vigente desde marzo de 2026) hasta su fecha de expiración original. El límite de 100 días aplicará únicamente a los certificados emitidos a partir de esa fecha.
¿Un certificado de 100 días ofrece mejor cifrado que uno de 200 días?
No. El nivel de cifrado no cambia según la vigencia. La diferencia está en la frecuencia con la que debe renovarse el certificado, no en la fortaleza de la protección que ofrece mientras está vigente.
¿Es obligatorio automatizar la renovación de certificados a partir de 2027?
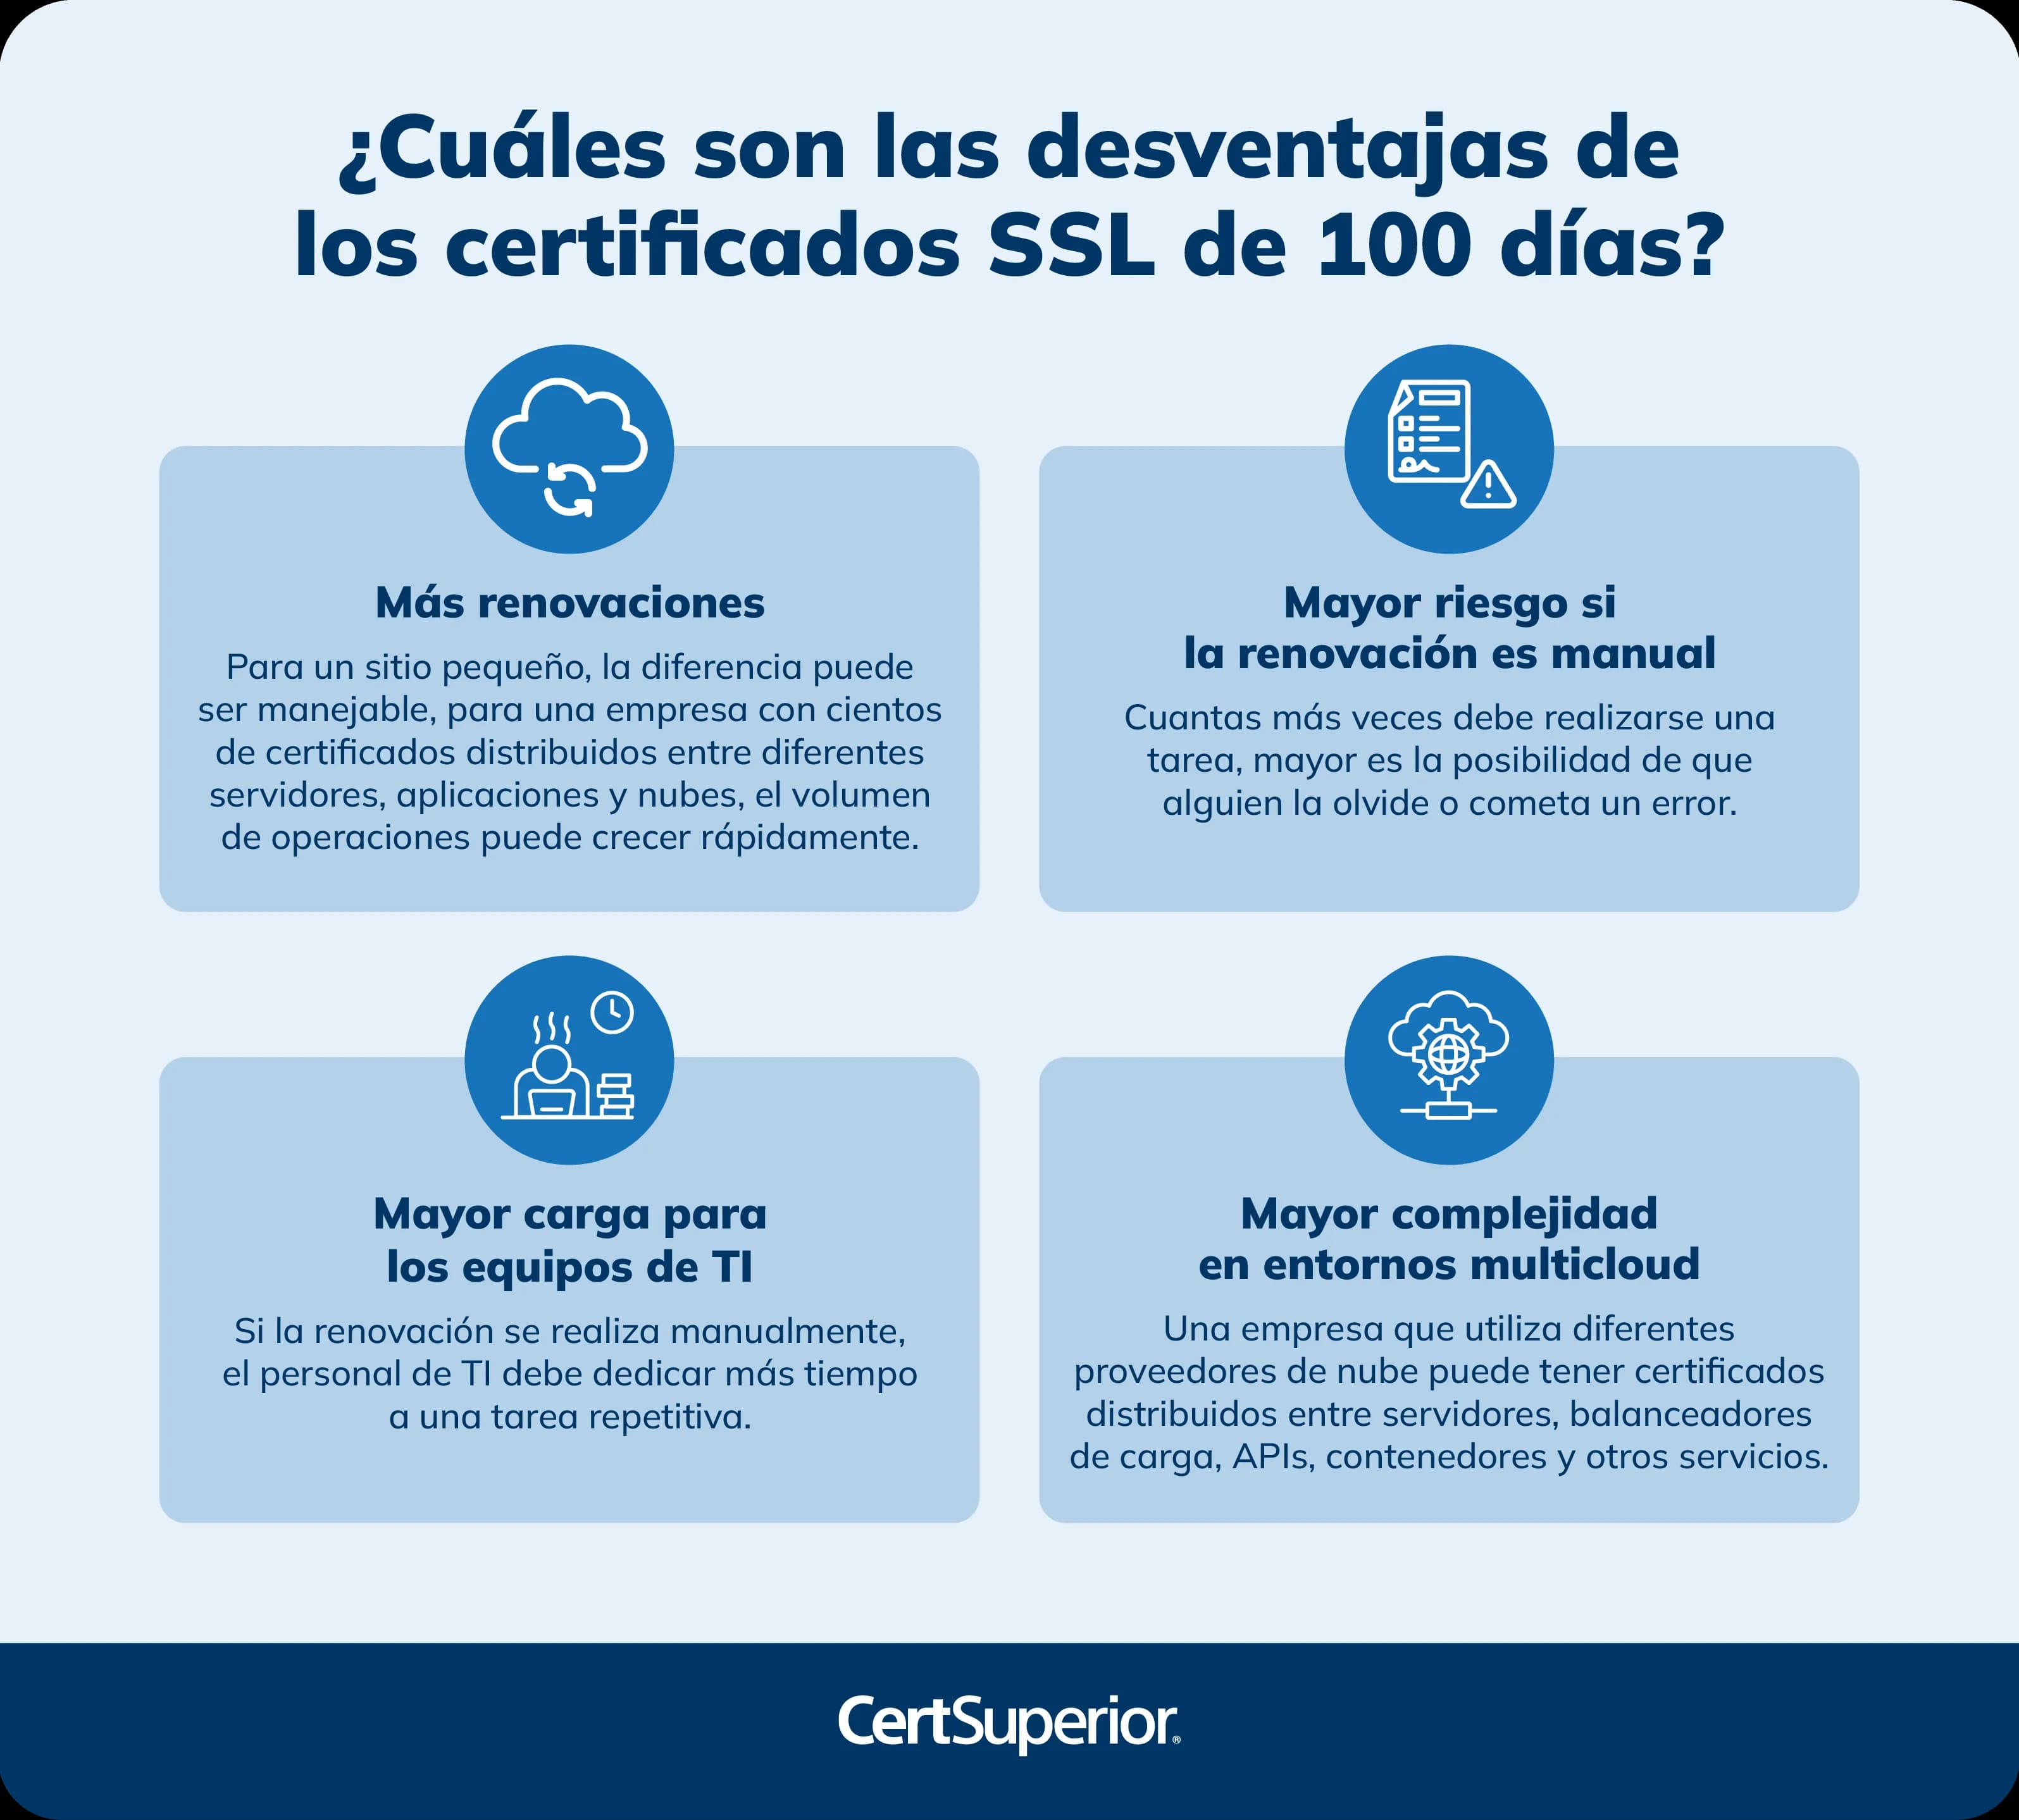
No es obligatorio por norma, pero se vuelve prácticamente indispensable para empresas con varios certificados. Con ciclos de 100 días, depender de procesos manuales aumenta considerablemente el riesgo de olvidos, errores humanos e interrupciones del servicio.
¿Por qué el calendario del CA/Browser Forum contempla llegar hasta 47 días en 2029?
Porque la reducción de vigencia es progresiva y busca disminuir cada vez más el tiempo en que una credencial comprometida o desactualizada puede seguir siendo válida. El objetivo final es que la validación de los certificados sea prácticamente continua.
¿Qué empresas se ven más afectadas por este cambio, las pequeñas o las grandes?
El impacto es proporcional a la cantidad de certificados que administra cada organización. Un sitio con uno o dos certificados puede adaptarse con relativa facilidad, mientras que empresas con decenas, cientos o miles de certificados distribuidos en distintos servidores y nubes enfrentan una carga operativa mucho mayor si no automatizan.
¿Los entornos multicloud complican especialmente la transición a 100 días?
Sí. Cuando los certificados están distribuidos entre distintos proveedores de nube, servidores, balanceadores de carga, APIs y contenedores, resulta más difícil mantener visibilidad centralizada, lo que incrementa el riesgo de que algún certificado pase desapercibido y expire sin ser detectado a tiempo.
¿Debo esperar hasta marzo de 2027 para empezar a prepararme?
No es recomendable. Las empresas pueden comenzar desde ahora haciendo un inventario de sus certificados, identificando responsables, revisando fechas de expiración y evaluando soluciones de automatización, de modo que la transición a 100 días —y posteriormente a 47 días en 2029— sea más ordenada.