¿Cuál será la vigencia de certificados SSL en 2027?
La gestión de certificados SSL/TLS está a punto de experimentar uno de los cambios más importantes de los últimos años. Después de que la industria redujera la vigencia máxima de los certificados a 398 días en 2020, un nuevo ajuste busca reforzar aún más la seguridad digital y promover prácticas más eficientes de administración.
A partir del 15 de marzo de 2027, la vigencia máxima de los certificados SSL/TLS se reducirá oficialmente a 100 días. Aunque el cambio representa una mejora en materia de ciberseguridad, también plantea nuevos desafíos para las empresas.
En este artículo analizaremos cuál será la nueva vigencia de los certificados SSL en 2027, por qué se implementará esta reducción, cómo impactará a las empresas y qué estrategias pueden adoptar para prepararse ante esta nueva realidad de la gestión de certificados digitales.
¿Qué es la vigencia de un certificado SSL/TLS?
La vigencia de un certificado SSL/TLS es el periodo durante el cual este documento digital se considera válido y confiable para proteger las comunicaciones entre un servidor y sus usuarios.
Durante ese tiempo, el certificado permite cifrar la información transmitida, autenticar la identidad del sitio web y garantizar que los datos intercambiados no puedan ser interceptados o modificados por terceros.
Cuando una Autoridad de Certificación (CA) emite un certificado SSL/TLS, este incluye una fecha de inicio y una fecha de expiración.
Entre ambas fechas, los navegadores y dispositivos reconocen el certificado como legítimo y permiten establecer conexiones seguras mediante el protocolo HTTPS.
Una vez que el certificado expira, deja de ser confiable, lo que puede provocar advertencias de seguridad para los usuarios e incluso interrupciones en algunos servicios digitales.
¿Por qué se reducirá la vigencia de los certificados SSL a 100 días?
La decisión de reducir la vigencia máxima de los certificados SSL/TLS a 100 días no es un cambio aislado, sino parte de una estrategia más amplia para fortalecer la seguridad en internet.
A medida que las organizaciones dependen cada vez más de servicios digitales, aplicaciones en la nube y entornos distribuidos, la necesidad de mantener mecanismos de autenticación actualizados se ha vuelto una prioridad para la industria.
Durante años, los certificados han reducido progresivamente su periodo de validez. Lo que antes podía extenderse por varios años hoy se mide en meses, reflejando un enfoque más proactivo hacia la gestión de riesgos y la protección de la información.
Impulsar la automatización como estándar de la industria
La reducción a 100 días también responde a una transformación tecnológica que ya está ocurriendo en muchas empresas.
Administrar certificados manualmente puede ser viable cuando se manejan pocos dominios, pero se vuelve cada vez más complejo en infraestructuras modernas que pueden contener cientos o incluso miles de certificados distribuidos en múltiples sistemas.
Por esta razón, los principales actores de la industria están promoviendo la adopción de procesos automatizados para la emisión, instalación, monitoreo y renovación de certificados.
La nueva vigencia busca acelerar esta transición, impulsando a las organizaciones a implementar herramientas que reduzcan la intervención manual y minimicen el riesgo de errores humanos.
Certificados SSL con vigencia máxima de 100 días
El 15 de marzo de 2027 marcará un punto de inflexión en la gestión de certificados digitales. A partir de esa fecha, la vigencia máxima permitida para los certificados SSL/TLS públicos será de 100 días, una reducción significativa frente al límite actual de 398 días.
Este cambio forma parte de un esfuerzo conjunto de la industria para fortalecer la seguridad de internet y adaptar la gestión de certificados a un entorno cada vez más dinámico y automatizado.
Para las organizaciones, esto significa que los certificados deberán renovarse con mayor frecuencia.
La evolución de la vigencia de los certificados SSL/TLS
La reducción a 100 días es el resultado de una tendencia que ha transformado la forma en que se administran los certificados digitales.
Esta evolución demuestra cómo la industria ha priorizado la actualización frecuente de las validaciones y la reducción de riesgos asociados con certificados de larga duración.
¿Cómo impactará este cambio a las empresas?
La reducción de la vigencia máxima de los certificados SSL/TLS a 100 días traerá importantes beneficios en materia de seguridad, pero también obligará a las organizaciones a replantear la forma en que administran sus certificados digitales.
Lo que hoy puede considerarse una tarea periódica pasará a convertirse en un proceso mucho más frecuente, con implicaciones tanto operativas como estratégicas.
Para muchas empresas, especialmente aquellas con infraestructuras complejas, el desafío no será únicamente renovar certificados con mayor regularidad, sino garantizar que ninguno quede fuera de control dentro de su ecosistema tecnológico.
Un aumento considerable en la frecuencia de renovaciones
Con certificados válidos por un máximo de 100 días, los ciclos de renovación serán significativamente más cortos que los actuales. Esto implica que los equipos de TI deberán supervisar y ejecutar renovaciones varias veces al año para cada certificado que utilicen.
En organizaciones con pocos dominios, este cambio puede parecer manejable. Sin embargo, en entornos empresariales donde existen decenas o cientos de certificados distribuidos entre servidores, aplicaciones, balanceadores de carga y servicios en la nube, la carga administrativa puede aumentar rápidamente si no se cuenta con herramientas adecuadas.
Los riesgos de seguir gestionando certificados manualmente
La reducción de la vigencia máxima de los certificados SSL/TLS a 100 días hará que la gestión manual sea cada vez más difícil de sostener.
Aunque muchas organizaciones todavía utilizan hojas de cálculo, calendarios o recordatorios para controlar las fechas de expiración, estos métodos fueron diseñados para un contexto en el que las renovaciones ocurrían con menor frecuencia.
Los errores humanos se vuelven más probables
La administración manual depende en gran medida de la atención y seguimiento constante por parte de los equipos de TI. A medida que aumenta la cantidad de certificados y la frecuencia de las renovaciones, también crecen las posibilidades de cometer errores.
La falta de visibilidad dificulta el control
En muchas organizaciones no existe un inventario centralizado de certificados digitales. Con frecuencia, los certificados se encuentran distribuidos en distintos servidores, aplicaciones, servicios en la nube o dispositivos de red, lo que dificulta conocer exactamente cuántos existen y cuándo expirarán.
Las interrupciones pueden afectar la continuidad del negocio
Cuando un certificado expira sin ser renovado, las consecuencias pueden ser inmediatas. Los usuarios pueden encontrar advertencias de seguridad al intentar acceder a un sitio web, mientras que aplicaciones y servicios pueden experimentar fallos en las comunicaciones cifradas.
Además del impacto técnico, estas interrupciones pueden traducirse en pérdida de confianza, afectaciones a la reputación de la marca e incluso pérdidas económicas.
El cumplimiento y la seguridad también están en juego
La gestión manual no solo incrementa el riesgo de expiraciones. También dificulta la aplicación de políticas de seguridad consistentes y el seguimiento de requisitos de cumplimiento relacionados con la protección de datos y la gestión de identidades digitales.
A medida que las organizaciones adoptan más certificados para proteger aplicaciones, APIs y dispositivos conectados, contar con procesos documentados, monitoreo continuo y controles centralizados se vuelve fundamental para mantener una postura de seguridad sólida.
Un modelo que ya no responde a las necesidades actuales
La llegada de certificados SSL/TLS con vigencia máxima de 100 días evidencia una realidad que muchas empresas ya están experimentando: los procesos manuales no pueden escalar al mismo ritmo que las infraestructuras digitales modernas.
¿Cómo prepararse para la vigencia de 100 días?
Crear un inventario completo de certificados
El primer paso consiste en identificar todos los certificados que utiliza la organización. Aunque parece una tarea sencilla, muchas empresas descubren que tienen certificados distribuidos en múltiples servidores, aplicaciones, servicios en la nube, dispositivos de red y entornos de desarrollo.
Implementar monitoreo continuo
Una vez que existe un inventario claro, resulta necesario establecer mecanismos de supervisión permanente.
Con periodos de validez más cortos, depender de revisiones ocasionales puede resultar insuficiente para garantizar que las renovaciones se realicen a tiempo.
Evaluar los procesos actuales de renovación
La llegada de certificados con vigencia de 100 días ofrece una oportunidad para analizar cómo se gestionan actualmente las renovaciones dentro de la organización.
Muchas empresas aún utilizan procedimientos manuales que dependen de correos electrónicos, hojas de cálculo o recordatorios individuales.
Apostar por la automatización
La automatización será uno de los pilares más importantes de la nueva etapa en la gestión de certificados.
Con renovaciones más frecuentes, automatizar tareas como la emisión, instalación, renovación y validación permitirá reducir significativamente la carga operativa de los equipos de TI.
Además de mejorar la eficiencia, la automatización contribuye a minimizar errores humanos y garantiza que los certificados se mantengan actualizados sin depender de intervenciones constantes.
Adoptar una estrategia de Certificate Lifecycle Management (CLM)
Más allá de automatizar renovaciones individuales, las empresas pueden beneficiarse de una visión integral del ciclo de vida de sus certificados.
Una estrategia de Certificate Lifecycle Management (CLM) permite centralizar la administración de certificados desde su emisión hasta su reemplazo o revocación.
Este enfoque facilita la visibilidad sobre todos los activos digitales, mejora el cumplimiento de políticas de seguridad y reduce el riesgo de interrupciones causadas por certificados vencidos.
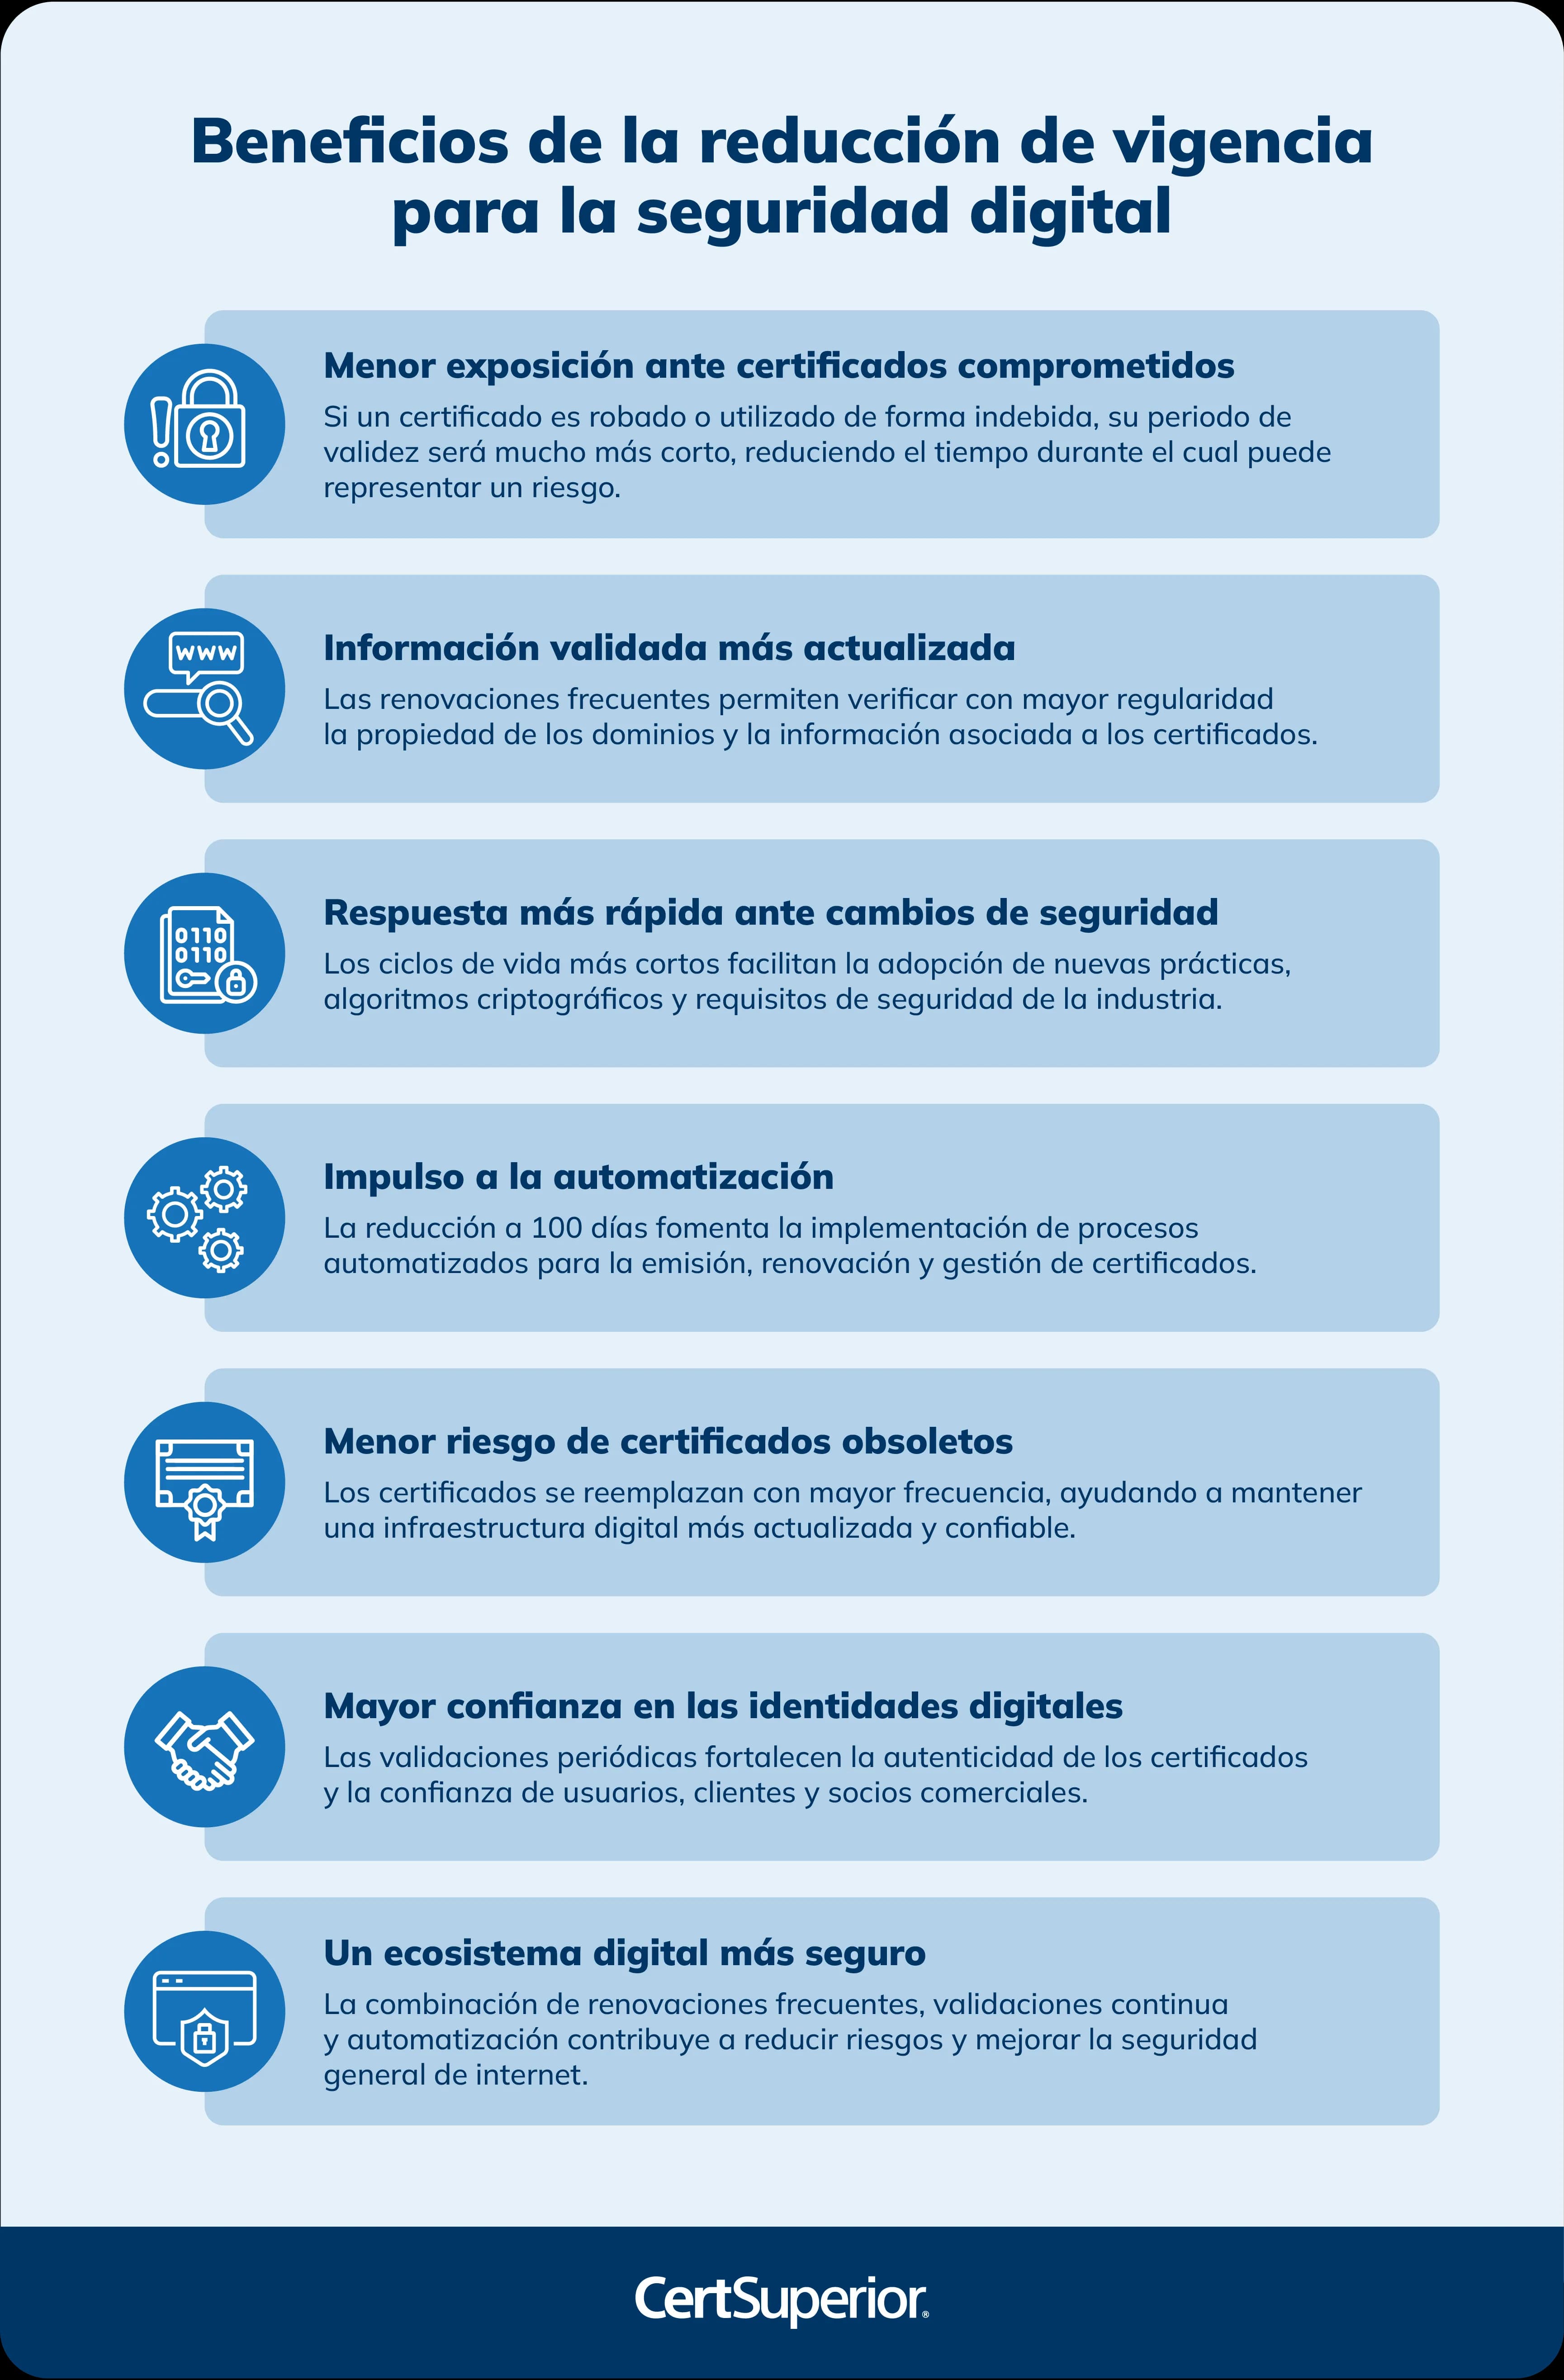
Conclusión
Aunque esta medida busca fortalecer la seguridad de internet mediante validaciones más frecuentes y una menor exposición ante posibles amenazas, también exigirá que las organizaciones adopten procesos más eficientes para administrar sus certificados.
En este nuevo escenario, depender de métodos manuales para controlar renovaciones y fechas de expiración será cada vez más complejo y riesgoso.
Las empresas que comiencen a prepararse desde ahora mediante la automatización, el monitoreo continuo y una estrategia integral de gestión de certificados estarán mejor posicionadas para garantizar la continuidad de sus operaciones y mantener la confianza de sus usuarios.
En CertSuperior ayudamos a las organizaciones a enfrentar estos desafíos mediante soluciones de certificados digitales, monitoreo y gestión del ciclo de vida de certificados (CLM).
Si tu empresa busca prepararse para la nueva vigencia de 100 días y fortalecer su estrategia de seguridad digital, nuestro equipo puede ayudarte a implementar una administración más eficiente, segura y alineada con las nuevas exigencias de la industria.
Preguntas frecuentes
¿A partir de qué fecha exacta entra en vigor la reducción a 100 días?
La reducción entra en vigor oficialmente el 15 de marzo de 2027. A partir de esa fecha, ninguna Autoridad de Certificación podrá emitir certificados SSL/TLS públicos con una vigencia mayor a 100 días.
¿Los certificados emitidos antes del 15 de marzo de 2027 seguirán siendo válidos?
Sí. Los certificados emitidos antes de esa fecha mantendrán la vigencia con la que fueron emitidos (hasta 398 días) hasta su fecha de expiración original. La nueva regla de 100 días aplica únicamente a los certificados emitidos a partir del cambio.
¿Esta reducción aplica a todos los tipos de certificados SSL/TLS?
Aplica a los certificados SSL/TLS públicos, que son los que emiten las Autoridades de Certificación reconocidas por los navegadores. Es importante consultar con tu proveedor de certificados si existen particularidades para certificados privados o de uso interno.
¿Qué pasa si un certificado expira sin ser renovado a tiempo?
El sitio o servicio dejará de considerarse seguro por los navegadores, lo que puede generar advertencias de seguridad para los usuarios, interrupciones en las comunicaciones cifradas y, en consecuencia, pérdida de confianza y posibles afectaciones económicas o de reputación.
¿La automatización es obligatoria para cumplir con la vigencia de 100 días?
No es obligatoria por norma, pero es altamente recomendable. Con renovaciones mucho más frecuentes, gestionar los certificados de forma manual aumenta significativamente el riesgo de errores humanos y de expiraciones no detectadas, sobre todo en infraestructuras con muchos dominios.
¿Qué es exactamente una estrategia de Certificate Lifecycle Management (CLM)?
Es un enfoque integral para administrar los certificados digitales desde su emisión hasta su renovación, reemplazo o revocación. Permite centralizar la visibilidad de todos los certificados de una organización, automatizar procesos clave y reducir el riesgo de interrupciones por certificados vencidos.
¿Por qué la industria decidió reducir la vigencia en lugar de mantenerla en 398 días?
La reducción responde a la necesidad de fortalecer la seguridad digital mediante validaciones más frecuentes, disminuir el tiempo de exposición ante certificados comprometidos y acelerar la adopción de la automatización como estándar en la gestión de certificados.
¿Cómo puede una empresa saber cuántos certificados tiene actualmente en uso?
El primer paso es realizar un inventario completo, revisando servidores, aplicaciones, balanceadores de carga, servicios en la nube y dispositivos de red. Muchas organizaciones descubren en este proceso que tienen más certificados distribuidos de los que pensaban, lo cual hace evidente la necesidad de un monitoreo centralizado.