¿Están las empresas listas para la era de los certificados SSL de 47 días?
La medida aprobada por el CA/B Forum tiene como objetivo reducir gradualmente la vigencia de los certificados SSL, de los 398 días actuales, hasta 47 días mediante un enfoque por fases.
La votación se aprobó el 11 de abril de 2025, poniendo en marcha la reducción por etapas, cuyas fechas de aplicación son las siguientes: 15 de marzo 2026 (200 días), 15 de marzo 2027 (100 días) y 15 de marzo 2029 (duración máxima de 47 días).
Ante esto, surgen retos para las empresas, que pueden representar serios problemas si no se tiene el panorama completo ni las herramientas. En este contenido te explicamos lo que debes saber y te damos consejos para cumplir con las normativas.
¿Por qué los certificados SSL solo durarán 47 días?
La reducción de la vigencia de los certificados SSL/TSL responde a una necesidad de fortalecer la seguridad digital, en un entorno en donde las amenazas no dejan de evolucionar.
Con esta nueva normativa, la vigencia máxima disminuirá gradualmente hasta llegar a 47 días, lo que permitirá que la información asociada a cada certificado se mantenga más actualizada y se eviten riesgos.
Asimismo, la medida busca acelerar la transición hacia modelos de gestión automatizados, pues depender de procesos manuales para administrar certificados deja de ser sostenible.
El verdadero reto no es la seguridad, sino la operación
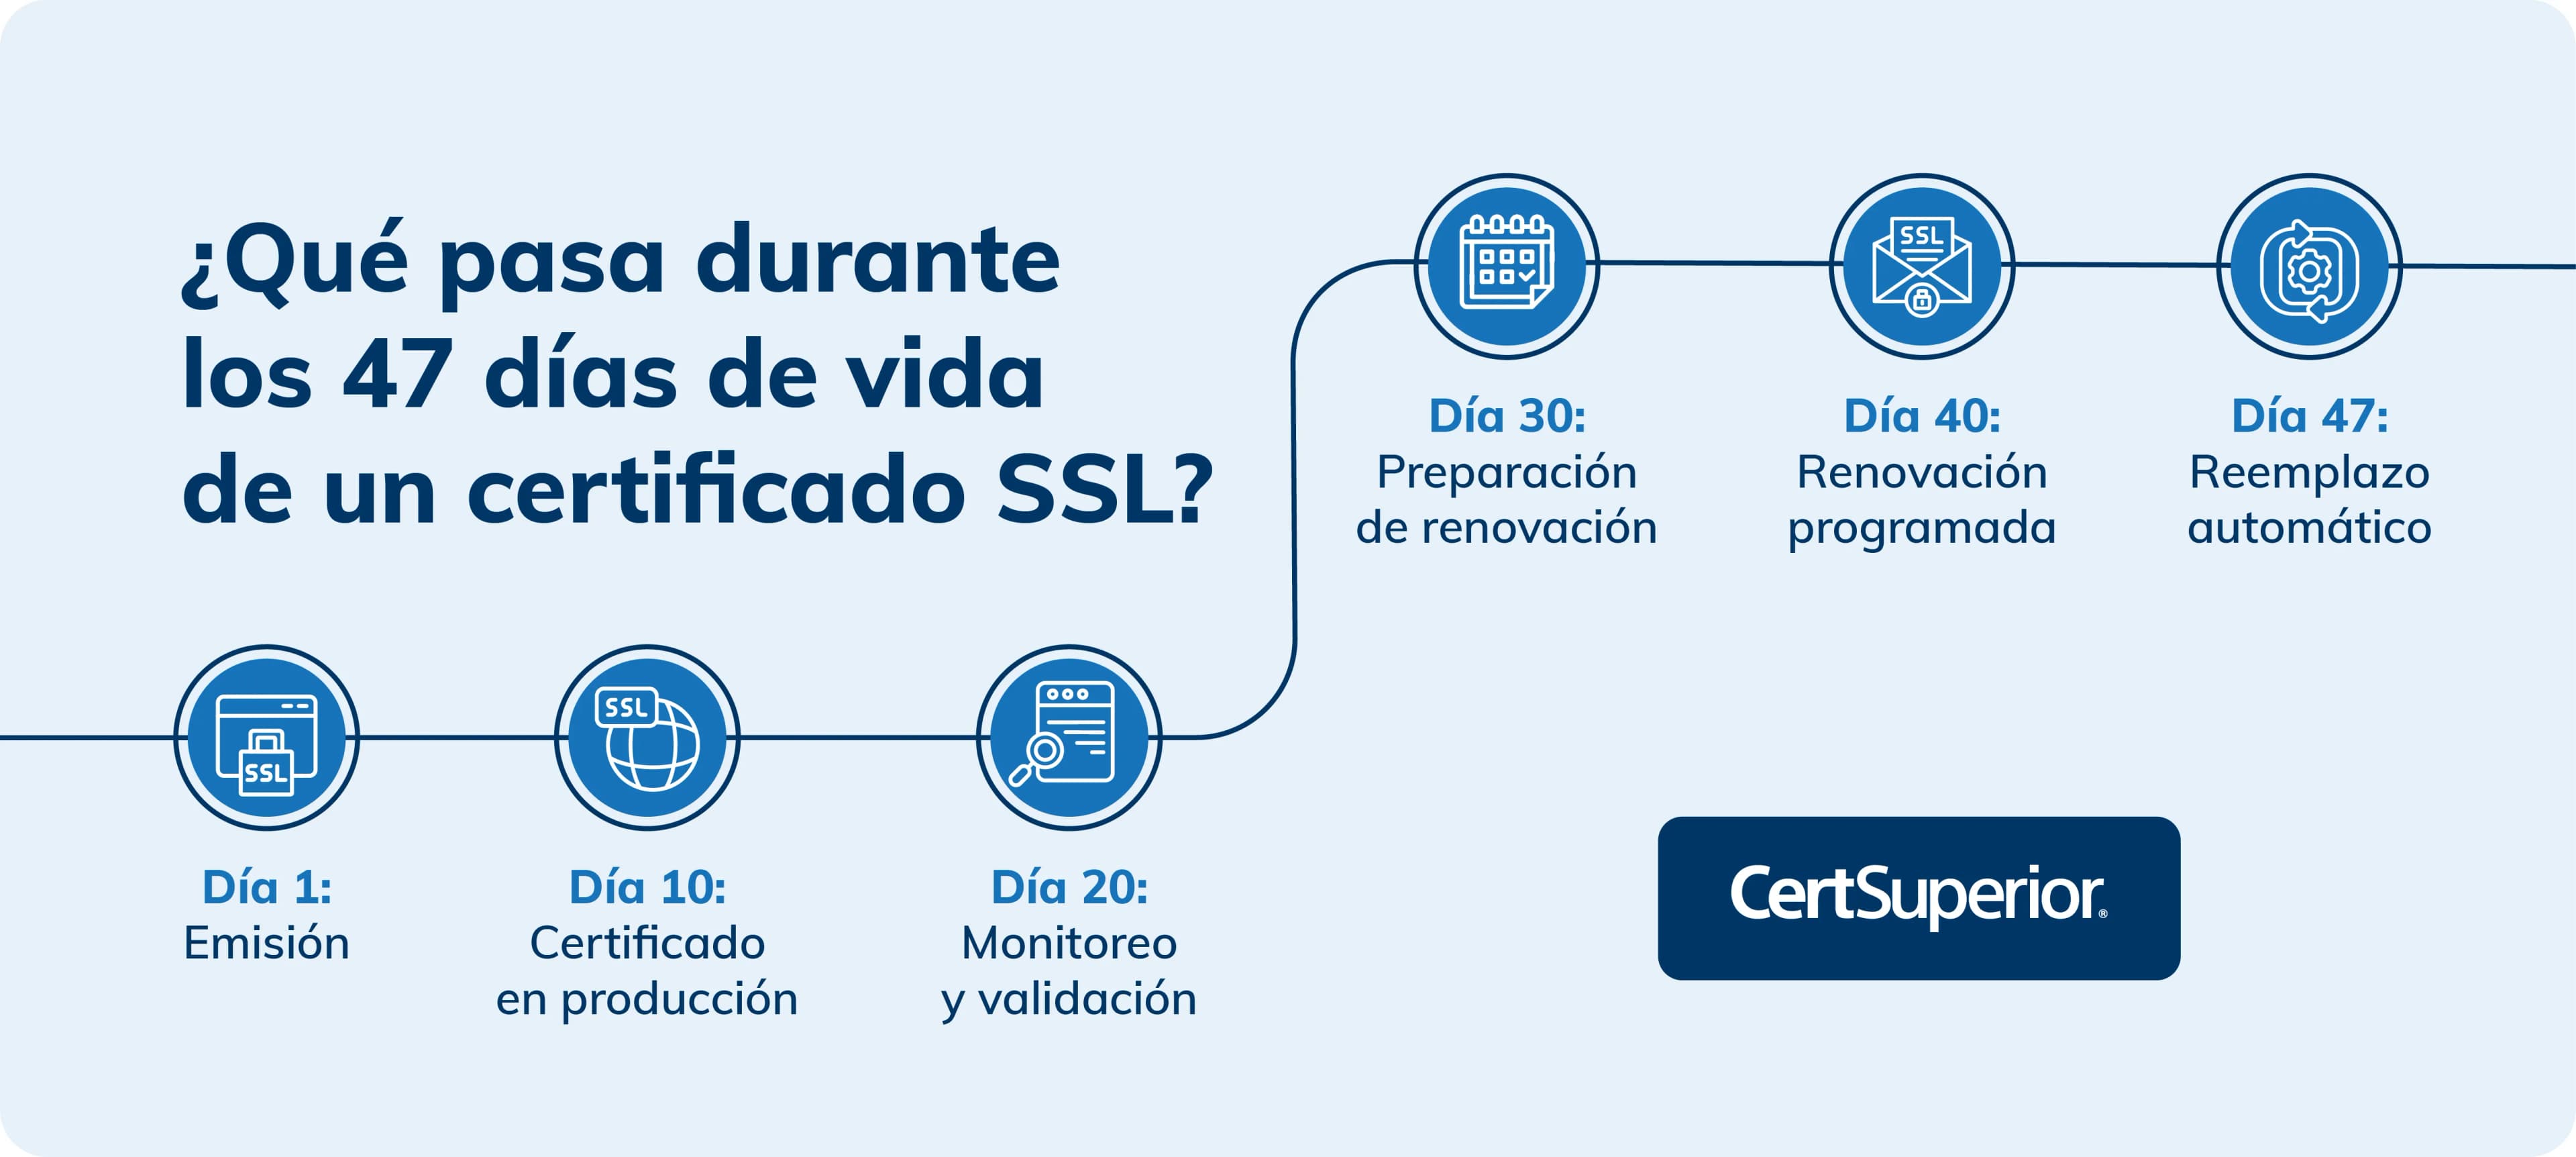
Si bien la reducción en la vigencia de los certificados SSL tiene como objetivo principal la seguridad, el desafío número uno será operativo.
Pasar de certificados que se renuevan una vez al año a otros que deben renovarse cada mes y medio supone un cambio significativo en la forma en que se administra la infraestructura tecnológica.
Muchas organizaciones gestionan hasta miles de certificados en diferentes sitios, aplicaciones, APIs, etc. Y si se depende de tareas manuales, el riesgo de errores crece.
Tabla: ¿Dónde suelen encontrarse los certificados SSL dentro de una empresa?
¿Cuáles son los principales retos de las empresas ante este cambio?
1. Errores humanos a gran escala
La reducción de la vigencia de los certificados SSL implica renovaciones constantes.
Esto se puede volver complicado si se tiene un seguimiento manual, pues se pasan por alto caducidades, provocando interrupciones del servicio y pérdida de confianza de clientes y socios.
2. Sobrecarga operativa
Gestionar los certificados cada 5 o 6 semanas en vez de cada ciertos meses convierte una tarea secundaria en una carga operativa de tiempo completo, lo que consume tiempo y ralentiza el trabajo que tiene mayor impacto en una empresa.
3. Mayor riesgo de cumplimiento y seguridad
Los certificados SSL mal configurados o caducados pueden exponer a los sistemas a fallas o interrupciones.
Estos riesgos se multiplican conforme se aceleran los ciclos de renovación.
¿Está tu empresa preparada para la era de los 47 días?
La preparación para este nuevo escenario dependerá del nivel de madurez de las organizaciones en la gestión de certificados digitales.
Lo primero que se debería hacer es evaluar si hay un inventario completo y actualizado de los certificados desplegados en la infraestructura.
Asimismo, es importante analizar cómo se realizan actualmente las renovaciones. Si los procesos siguen siendo manuales, es probable que la organización enfrente dificultades cuando la reducción de vigencia entre en vigor.
Por el contrario, las empresas que cuentan con herramientas de renovación automática y monitoreo centralizado estarán mejor posicionadas para adaptarse a los nuevos requisitos sin incrementar significativamente su carga operativa.
La pregunta clave no es cuántos certificados tiene una organización, sino si realmente sabe dónde están, cuándo vencen y quién es responsable de administrarlos.
La automatización, clave para la gestión de los certificados SSL de 47 días
La reducción de la vigencia de los certificados está acelerando una tendencia que ya se observaba en el sector: la automatización de la gestión del ciclo de vida de certificados.
Lo que antes era una recomendación para optimizar recursos ahora será un requisito indispensable para mantener la continuidad operativa.
Las soluciones modernas de Certificate Lifecycle Management (CLM) ayudan a monitorear fechas de expiración, automatizar renovaciones y tener una visión centralizada de la infraestructura.
Asimismo, tecnologías como ACME y las integraciones con entornos DevOps permitirán que la emisión y renovación de certificados se realicen de manera prácticamente transparente para los equipos técnicos.
Las empresas que adopten estas medidas desde ahora estarán preparadas para los certificados de 47 días y, además, obtendrán beneficios adicionales en términos de eficiencia operativa, reducción de riesgos y fortalecimiento de su postura de seguridad.
¿Qué hacer para prepararse desde hoy a la era de los certificados SSL de 47 días?
Estas son algunas acciones prioritarias que las empresas deberían comenzar a implementar:
1. Crear un inventario completo de certificados
Lo ideal es tener un listado de todos los certificados que hay en sitios web, aplicaciones, servicios internos, entornos de nube y dispositivos móviles.
Así es más sencillo identificar cuáles están activos y cuáles no para que se decida los que son necesarios.
2. Evaluar los procesos actuales de renovación
Es importante documentar cómo se gestionan las renovaciones actualmente en la empresa y detectar posibles dependencias de tareas manuales.
Una buena opción es implementar soluciones de ciclo de vida (CLM) para que se automatice todo el inventario de certificados de la empresa.
3. Desarrollar una estrategia de gestión de ciclo de vida
Adopta una visión integral que contemple descubrimiento, emisión, renovación, monitoreo y reemplazo de certificados a largo plazo.
Comenzar con estas acciones de manera anticipada permitirá que la transición a la era de los certificados SSL de 47 días sea mucho más sencilla, reduciendo riesgos operativos y evitando interrupciones que podrían afectar la continuidad del negocio.
¿Qué ocurre si no se toman medidas para los certificados SSL de 47 días?
Cuando un certificado caduca, los navegadores lanzan alertas a los usuarios acerca de que su conexión no es privada, lo que provoca que abandonen la página, perdiendo la confianza y bajando las conversiones.
Con certificados de 47 días, el margen de error se reduce de meses a semanas, haciendo que hasta los pequeños retrasos en la renovación resulten costosos.
Y el riesgo va más allá de la pérdida de tráfico, pueden provocar interrupciones, brechas de seguridad y hasta multas por incumplimiento.
La gestión de certificados será clave para afrontar esta nueva etapa
La reducción de los certificados a 47 días representa un cambio significativo en la forma en que las empresas deben gestionar su infraestructura digital. Si bien lo más importante es fortalecer la seguridad, el desafío es mantener la continuidad operativa.
Ante este panorama, contar con visibilidad, automatización y control dejará de ser una ventaja competitiva para convertirse en una necesidad.
Las empresas que adopten una estrategia sólida de gestión del ciclo de vida de certificados podrán minimizar riesgos, evitar interrupciones y adaptarse con mayor facilidad a los nuevos requisitos de la industria.
En este contexto, en CertSuperior ayudamos a las organizaciones a prepararse para este cambio a través de soluciones especializadas para la administración, monitoreo y automatización de certificados digitales.
Con una gestión centralizada y proactiva, las empresas pueden reducir la complejidad operativa, garantizar la continuidad de sus servicios y fortalecer su confianza digital frente a los desafíos que plantea esta nueva normativa. ¡Contáctanos para conocer más!