¿Qué factores considerar en la compra de un certificado SSL?
Comprar un certificado SSL no se reduce a elegir la opción más económica; el certificado que necesita una empresa depende de factores como el número de dominios que debe proteger, el tipo de validación requerido, la infraestructura donde se instalará y la forma en que se administrarán sus renovaciones.
Además, la reducción progresiva de la vigencia de los certificados SSL/TLS hace que la gestión posterior a la compra sea tan importante como la elección inicial.
Por eso, antes de contratar un certificado, conviene evaluar, además de sus características técnicas, su impacto en la seguridad, continuidad operativa y administración de la infraestructura.
Los factores para elegir un certificado SSL
La decisión debe tomar en cuenta varios aspectos: cobertura, validación, tipo de dominio, compatibilidad, nivel de confianza, administración y costo.
No todos los sitios necesitan el mismo certificado: un blog personal con un solo dominio tiene requerimientos diferentes a los de una empresa que administra múltiples subdominios, tiendas en línea, APIs y aplicaciones distribuidas.
¿Qué tipo de certificado SSL necesito?
Uno de los primeros puntos que debes definir es qué dominios y subdominios necesitas proteger.
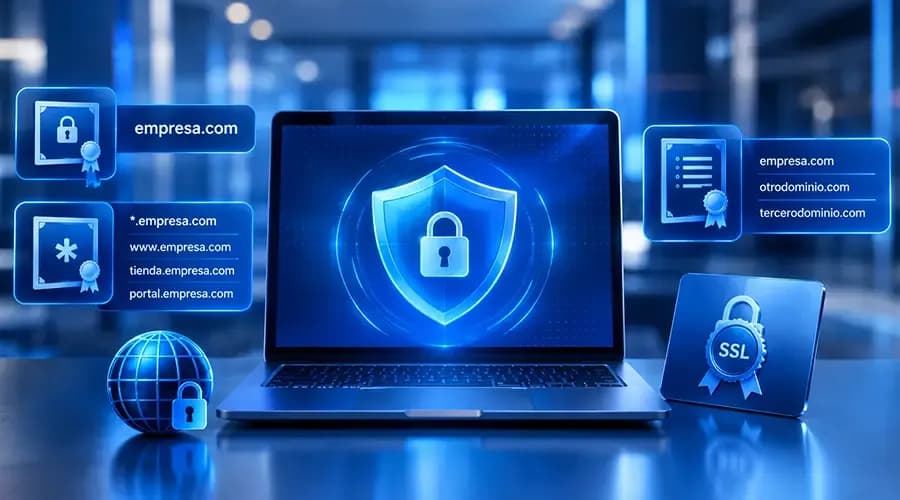
Un certificado de dominio único está pensado para proteger un dominio específico. Por ejemplo, puede utilizarse para empresa.com.
Un certificado Wildcard permite proteger un dominio y sus subdominios. Este puede ser conveniente cuando una organización utiliza direcciones como www.empresa.com, tienda.empresa.com y portal.empresa.com.
Por otro lado, un certificado multidominio permite proteger diferentes nombres de dominio dentro de un mismo certificado, por tanto, es útil para organizaciones que administran varios dominios, aunque no estén relacionados entre sí.
La elección correcta evita pagar por una cobertura que no necesitas o quedarte corto cuando la infraestructura crezca.
¿Qué diferencia existe entre DV, OV y EV?
Los certificados DV (Domain Validation) verifican que el solicitante controla el dominio. Su emisión suele ser más sencilla y rápida, por lo que son adecuados para sitios donde la prioridad es habilitar HTTPS de forma práctica.
Los certificados OV (Organization Validation) incorporan una validación adicional de la organización. Esto es relevante para empresas que desean demostrar que detrás del dominio existe una organización identificable.
Los certificados EV (Extended Validation) tienen requisitos de validación más rigurosos. Su utilidad debe analizarse según las necesidades específicas de la organización y su estrategia de confianza digital.
¿Cuántos dominios y subdominios necesito proteger?
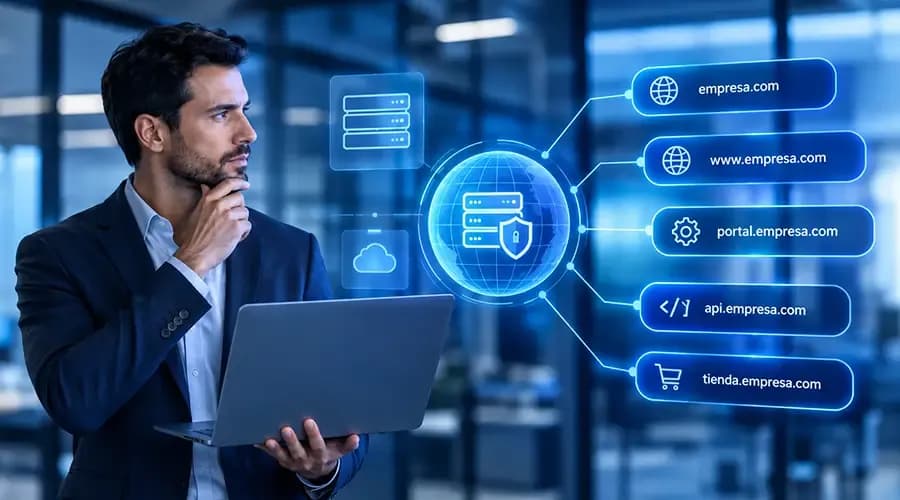
Antes de comprar un certificado, haz un inventario de los servicios que utilizarán HTTPS. Por ejemplo, una empresa podría tener:
- empresa.com
- www.empresa.com
- portal.empresa.com
- api.empresa.com
- tienda.empresa.com
Si compras certificados sin considerar toda la infraestructura, terminarás administrando múltiples certificados cuando una alternativa Wildcard o multidominio podría simplificar la operación.
La decisión debe basarse en la arquitectura actual y en el crecimiento esperado. También conviene considerar si existen diferentes equipos o aplicaciones que requieren certificados independientes.
¿La compatibilidad debe influir en la compra?
Sí, un certificado SSL debe funcionar correctamente dentro de la infraestructura donde será utilizado.
Antes de adquirirlo, se deben revisar los servidores web, balanceadores de carga, sistemas operativos, aplicaciones, dispositivos y plataformas que forman parte de tu entorno. Si usas Apache, revisa nuestra guía para instalar un certificado SSL en Apache paso a paso.
También es importante comprobar que la autoridad certificadora tenga una infraestructura de confianza ampliamente reconocida. Un certificado técnicamente válido puede generar problemas si no es reconocido adecuadamente por los sistemas que utilizan tus clientes o aplicaciones.
Un ejemplo reciente: en junio de 2024, Google y Mozilla anunciaron que dejarían de confiar en los certificados de Entrust emitidos después del 11 de noviembre de 2024 en Chrome y del 30 de noviembre de 2024 en Firefox, por lo que los sitios con esos certificados nuevos empezaron a mostrar advertencias de conexión no segura. Cuando el navegador no reconoce a la autoridad certificadora, suele mostrar errores como NET::ERR_CERT_AUTHORITY_INVALID.
¿Cuál es la vigencia del certificado SSL?
Los certificados públicos TLS tienen periodos de validez cada vez más cortos debido a los cambios establecidos por el CA/Browser Forum en el Ballot SC-081v3, aprobado el 11 de abril de 2025. Esto significa que ya no basta con comprar un certificado y olvidarse de él durante años.
Por ello, al comparar proveedores no solo debes preguntar “¿cuánto cuesta el certificado?”, sino también “¿cómo voy a administrarlo y renovarlo?”. Para ver el detalle de cada etapa, consulta ¿Cuál será la vigencia de certificados SSL en 2027? y Ciclos de vida de certificados SSL a 47 días.
¿Puedo automatizar la renovación de un SSL?
Sí, y con vigencias cada vez más cortas se vuelve necesario. En una empresa con pocos certificados, una renovación manual puede parecer sencilla, pero cuando existen decenas o cientos de certificados, depender de calendarios, hojas de cálculo y recordatorios aumenta el riesgo de que alguno expire.
De acuerdo con el reporte Digital Trust Digest: The Automation Edition de Keyfactor y Wakefield Research, el 86% de las empresas sufrió al menos una interrupción por certificados expirados o mal gestionados en el último año, y el 31% las tuvo al menos una vez por trimestre.
Una solución de gestión de certificados puede centralizar el inventario, monitorear fechas de expiración y automatizar procesos de renovación y despliegue. El estándar más usado para hacerlo es el protocolo ACME (RFC 8555 del IETF), que permite solicitar, validar e instalar certificados sin intervención manual. En CertSuperior, incluso el SSL gratis se puede renovar en automático con ACME.
Por eso, la automatización debe evaluarse como parte del costo total de propiedad del certificado, especialmente en infraestructuras empresariales.
¿El precio debe ser el factor principal?
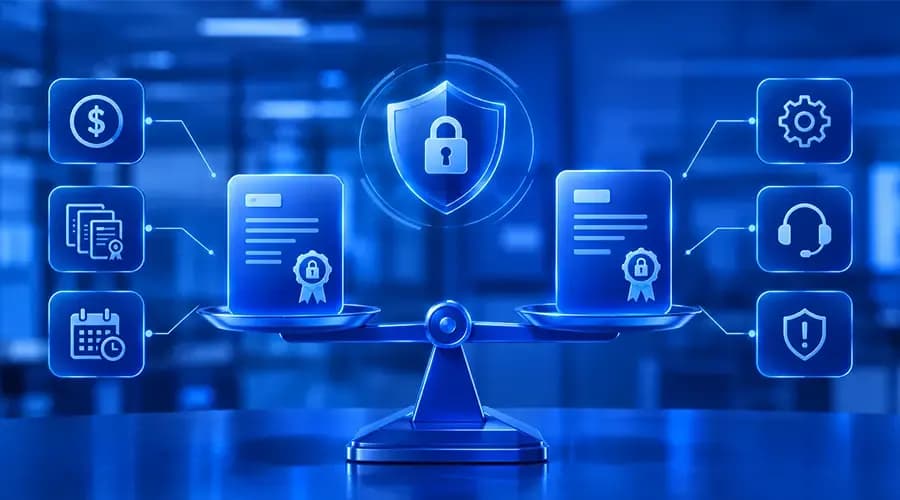
No. Dos certificados pueden parecer similares por sus características básicas y tener diferencias importantes en soporte, validación, administración y posibilidades de automatización. Como referencia, en el catálogo de CertSuperior el precio de lista anual va de USD 10 (PositiveSSL DV) a USD 7,428 (DigiCert Secure Site Pro Multi-Domain Wildcard OV), y también hay un SSL gratis de 90 días.
Una comparación adecuada debería considerar:
- Precio del certificado
- Número de certificados
- Frecuencia de renovación
- Tiempo de administración
- Soporte
- Riesgo operativo
¿Qué preguntas debo hacer al proveedor antes de comprar?
Antes de contratar, conviene confirmar aspectos como:
- ¿Qué tipo de certificado necesito para mi infraestructura?
- ¿Cuántos dominios y subdominios puedo proteger?
- ¿Qué nivel de validación ofrece?
- ¿Es compatible con mis servidores y aplicaciones?
- ¿Qué sucede cuando el certificado está próximo a expirar?
- ¿Existe renovación automática?
- ¿Puedo administrar múltiples certificados desde una plataforma?
- ¿Qué soporte técnico está disponible?
- ¿Cuál es el costo total de administración?
- ¿La solución puede crecer conmigo si aumento el número de dominios?
Estas preguntas ayudan a cambiar el enfoque de “comprar un SSL” a “gestionar correctamente la seguridad de mis dominios”.
Comprar un certificado SSL también es decidir cómo lo vas a administrar
Elegir un certificado SSL no consiste únicamente en comparar precios, antes de comprarlo, debes analizar qué necesitas proteger, cuántos dominios y subdominios tienes, qué nivel de validación necesitas, dónde se instalará y cómo gestionarás sus renovaciones.
En CertSuperior ofrecemos diferentes soluciones de certificados digitales y herramientas para gestionar su ciclo de vida, desde certificados SSL/TLS hasta alternativas de automatización y administración centralizada.
Si tu empresa maneja múltiples dominios, aplicaciones o infraestructura distribuida, conoce las soluciones de CertSuperior y evalúa qué alternativa se adapta mejor a tus necesidades de seguridad y operación.
Preguntas frecuentes
¿Cuál es la diferencia principal entre un certificado Wildcard y uno multidominio?
El certificado Wildcard protege un dominio principal junto con todos sus subdominios (por ejemplo, www.empresa.com, tienda.empresa.com y portal.empresa.com bajo empresa.com). El multidominio, en cambio, permite proteger varios dominios distintos —no necesariamente relacionados entre sí— dentro de un mismo certificado.
¿Qué tipo de validación (DV, OV o EV) es la más recomendable para una empresa?
No existe una opción única para todos los casos. Un DV puede ser suficiente si la prioridad es habilitar HTTPS de forma rápida y sencilla. Un OV es más adecuado cuando la empresa quiere demostrar que existe una organización identificable detrás del dominio. La elección del EV debe evaluarse según la estrategia de confianza digital y las necesidades específicas del negocio.
¿Por qué la vigencia de los certificados SSL se sigue reduciendo por etapas?
La reducción progresiva —de 398 días a 200, luego a 100 y eventualmente a 47 días— responde a cambios establecidos por el CA/Browser Forum para fortalecer la seguridad digital, disminuir el tiempo de exposición ante certificados comprometidos y promover la automatización en la gestión de certificados.
¿Puedo seguir gestionando mis certificados de forma manual si solo tengo uno o dos dominios?
Es posible, pero conviene considerar que las renovaciones serán cada vez más frecuentes conforme avancen los plazos de vigencia. Incluso con pocos certificados, depender de recordatorios manuales aumenta el riesgo de que alguno expire sin que te des cuenta, especialmente a partir de 2027 y 2029, cuando los ciclos se acorten aún más.
¿Qué pasa si compro un certificado que no es compatible con mi infraestructura?
Puede generar problemas de conexión, advertencias de seguridad para los usuarios o falta de reconocimiento por parte de ciertos sistemas o aplicaciones. Por eso es importante verificar antes de la compra que el certificado sea compatible con tus servidores, balanceadores de carga, sistemas operativos y dispositivos.
¿La automatización de certificados es solo para grandes empresas?
No necesariamente. Aunque el beneficio es más evidente en infraestructuras con decenas o cientos de certificados, cualquier organización que quiera reducir el riesgo de expiraciones no detectadas y ahorrar tiempo de administración puede beneficiarse de herramientas de monitoreo y renovación automatizada.
¿Qué debo priorizar si tengo un presupuesto limitado: precio o gestión?
Aunque el precio es un factor importante, enfocarse únicamente en el costo inicial puede salir más caro a largo plazo si el certificado genera mayor carga administrativa, riesgo de expiraciones o problemas de compatibilidad. Lo ideal es evaluar el costo total de propiedad, incluyendo tiempo de administración, soporte y riesgo operativo.
¿Cuánto tarda en emitirse un certificado SSL?
Depende del tipo de validación. Según las fichas de producto de CertSuperior, un certificado DV se emite en minutos, un OV tarda entre 1 y 3 días hábiles y un EV entre 1 y 5 días hábiles, porque en esos dos casos la autoridad certificadora verifica la existencia legal de la empresa y confirma la solicitud por teléfono.