SSL en microservicios: estrategias para 2027
Las arquitecturas de microservicios modifican la forma en que se gestiona la seguridad de las comunicaciones, pues una sola petición puede atravesar un API Gateway, varios servicios internos, colas y bases de datos.
Esto quiere decir que el SSL en microservicios deja de ser una configuración puntual y se vuelve un problema de arquitectura y gestión de ciclo de vida de los certificados, pues para el 15 de marzo de 2027, el periodo máximo para certificado TLS públicos será de 100 días, frente a los 200 actuales.
Por eso, la estrategia correcta para 2027 no es renovar certificados con más frecuencia manualmente. Es automatizar su emisión, distribución, rotación, validación y monitoreo.
¿Qué es el SSL en microservicios?
SSL en microservicios es el uso de TLS para cifrar y, cuando se emplea mTLS, se trata de autenticar las comunicaciones que se dan entre servicios, clientes y componentes de la infraestructura.
Aunque aún se emplea el término “SSL”, los sistemas actuales emplean TLS (Transport Layer Security).
En una arquitectura de microservicios puede haber diferentes conexiones, por ejemplo:
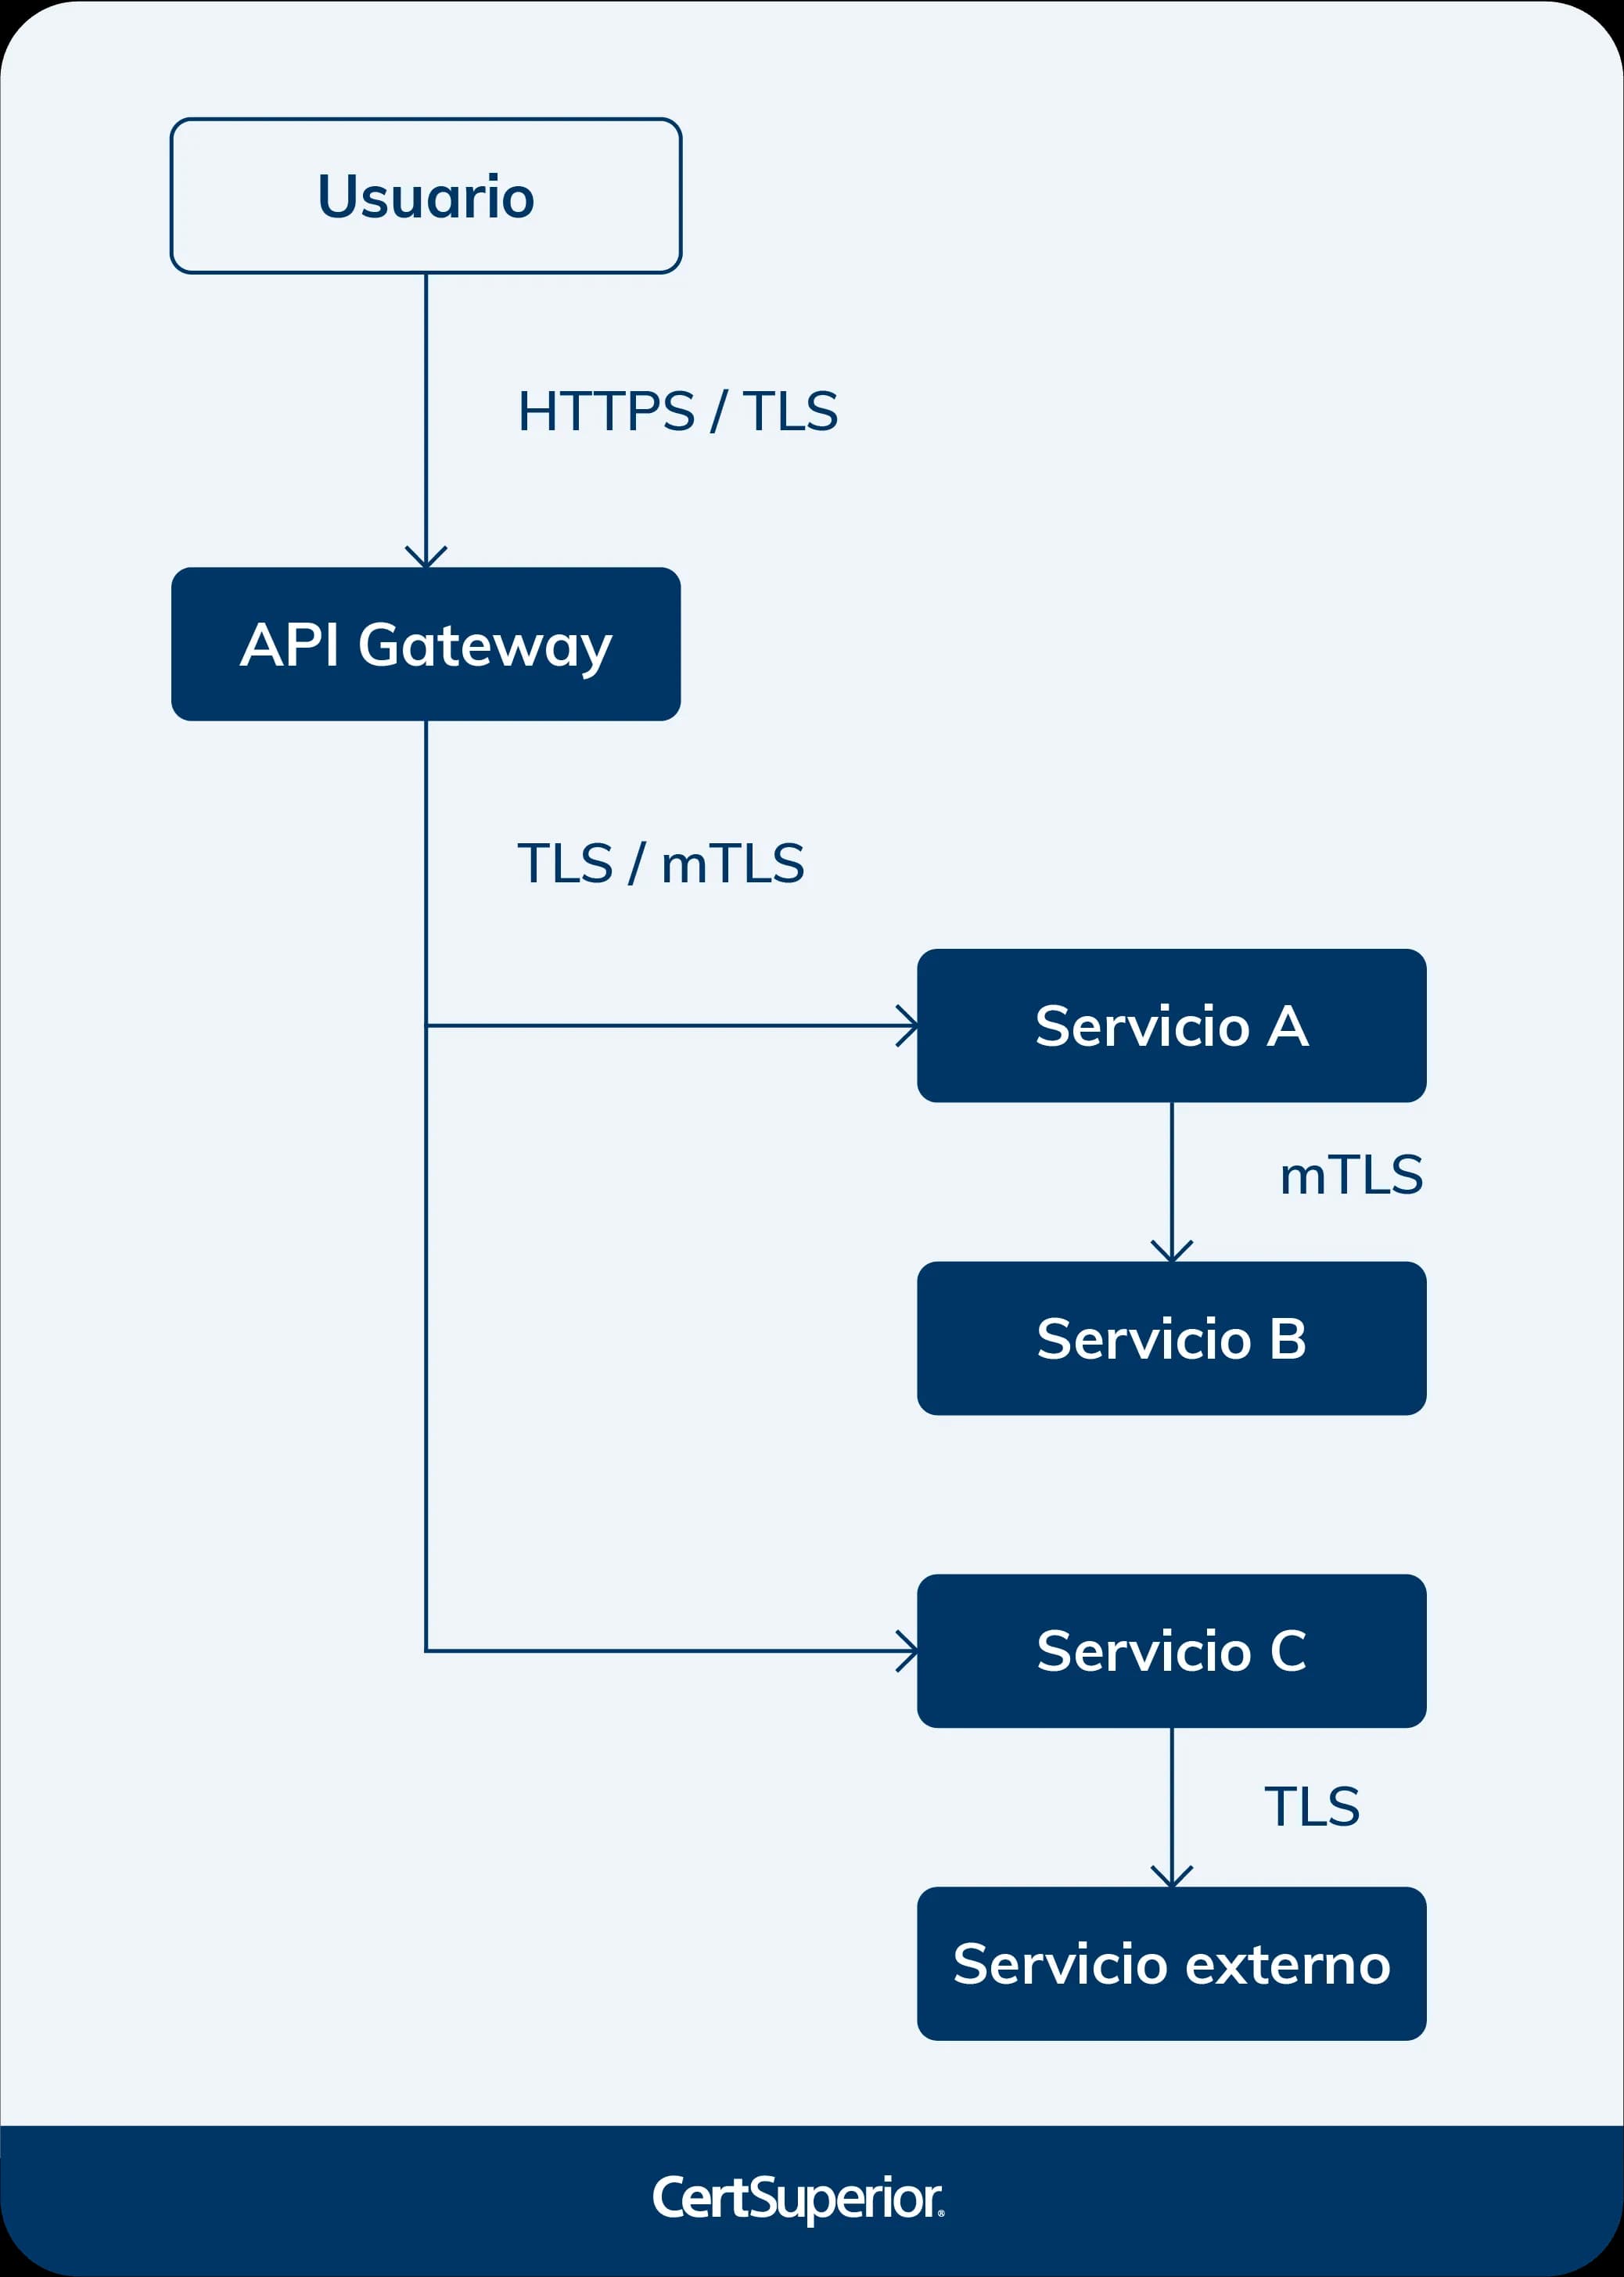
Lo realmente importante es que no todas las conexiones requieren el mismo certificado, ni se deben administrar de la misma forma.
¿Por qué SSL/TLS es más complejo en microservicios?
En una arquitectura de microservicios se suele separar cada característica en un servicio individual, lo que amplía la superficie de ataque del sistema, aumentando la vulnerabilidad.
La naturaleza descentralizada de los microservicios implica que cada servicio tenga implementadas algunas medidas de seguridad, como: autenticación, autorización, cifrado de datos y análisis de vulnerabilidad.
Por otro lado, un sistema monolítico, por más grande que sea, es más sencillo de gestionar, pues disminuye el número de comunicaciones a proteger.
En un sistema pequeño puedes tener:
- 1 dominio
- 1 certificado
- 1 servidor
- 1 proceso de renovación.
En cambio, en microservicios puedes tener:
- Decenas o cientos de servicios
- Múltiples APIs
- Diferentes entornos
- Múltiples regiones, etc.
El problema, entonces, no es únicamente el cifrado. También debes responder: ¿quién emite el certificado?, ¿quién lo almacena o distribuye?, ¿cuándo se renueva?, ¿qué sucede si expira?, etc.
Ahí es donde mTLS y la automatización del ciclo de vida adquieren importancia.
¿Qué cambia con los certificados SSL/TLS en 2027?
A partir del 15 de marzo de 2027, la vigencia de los certificados TLS públicos cambiará, durando máximo 100 días.
Esto impacta en los microservicios porque los procesos manuales de renovación se van a volver obsoletos.
Por ejemplo, Let’s Encrypt ya está preparando sus perfiles para este escenario y documenta explícitamente el límite de 100 días a partir de marzo de 2027.
Además, recomienda utilizar ACME Renewal Information (ARI) para que los clientes puedan determinar cuándo deben renovar los certificados, en lugar de depender de intervalos rígidos.
Pero ojo: esto no significa que todos los certificados empleados en infraestructura privada deban tener una vigencia de máximo 100 días. Puede haber una combinación de:
- Certificados públicos para tráfico externo.
- Certificados privados para tráfico interno.
- Certificados de una CA interna.
- Certificados gestionados por un servicio mesh.
Por eso, la estrategia de certificados debe distinguir entre tráfico externo e interno.
¿Cuándo usar TLS y cuándo mTLS en microservicios?
TLS se debe usar cuando se requiere cifrar una comunicación, mientras que mTLS es cuando, además, se necesita autenticar un cliente o un servicio que participen en la comunicación.
La diferencia clave es esta:
- TSL tradicional
El servidor presenta un certificado
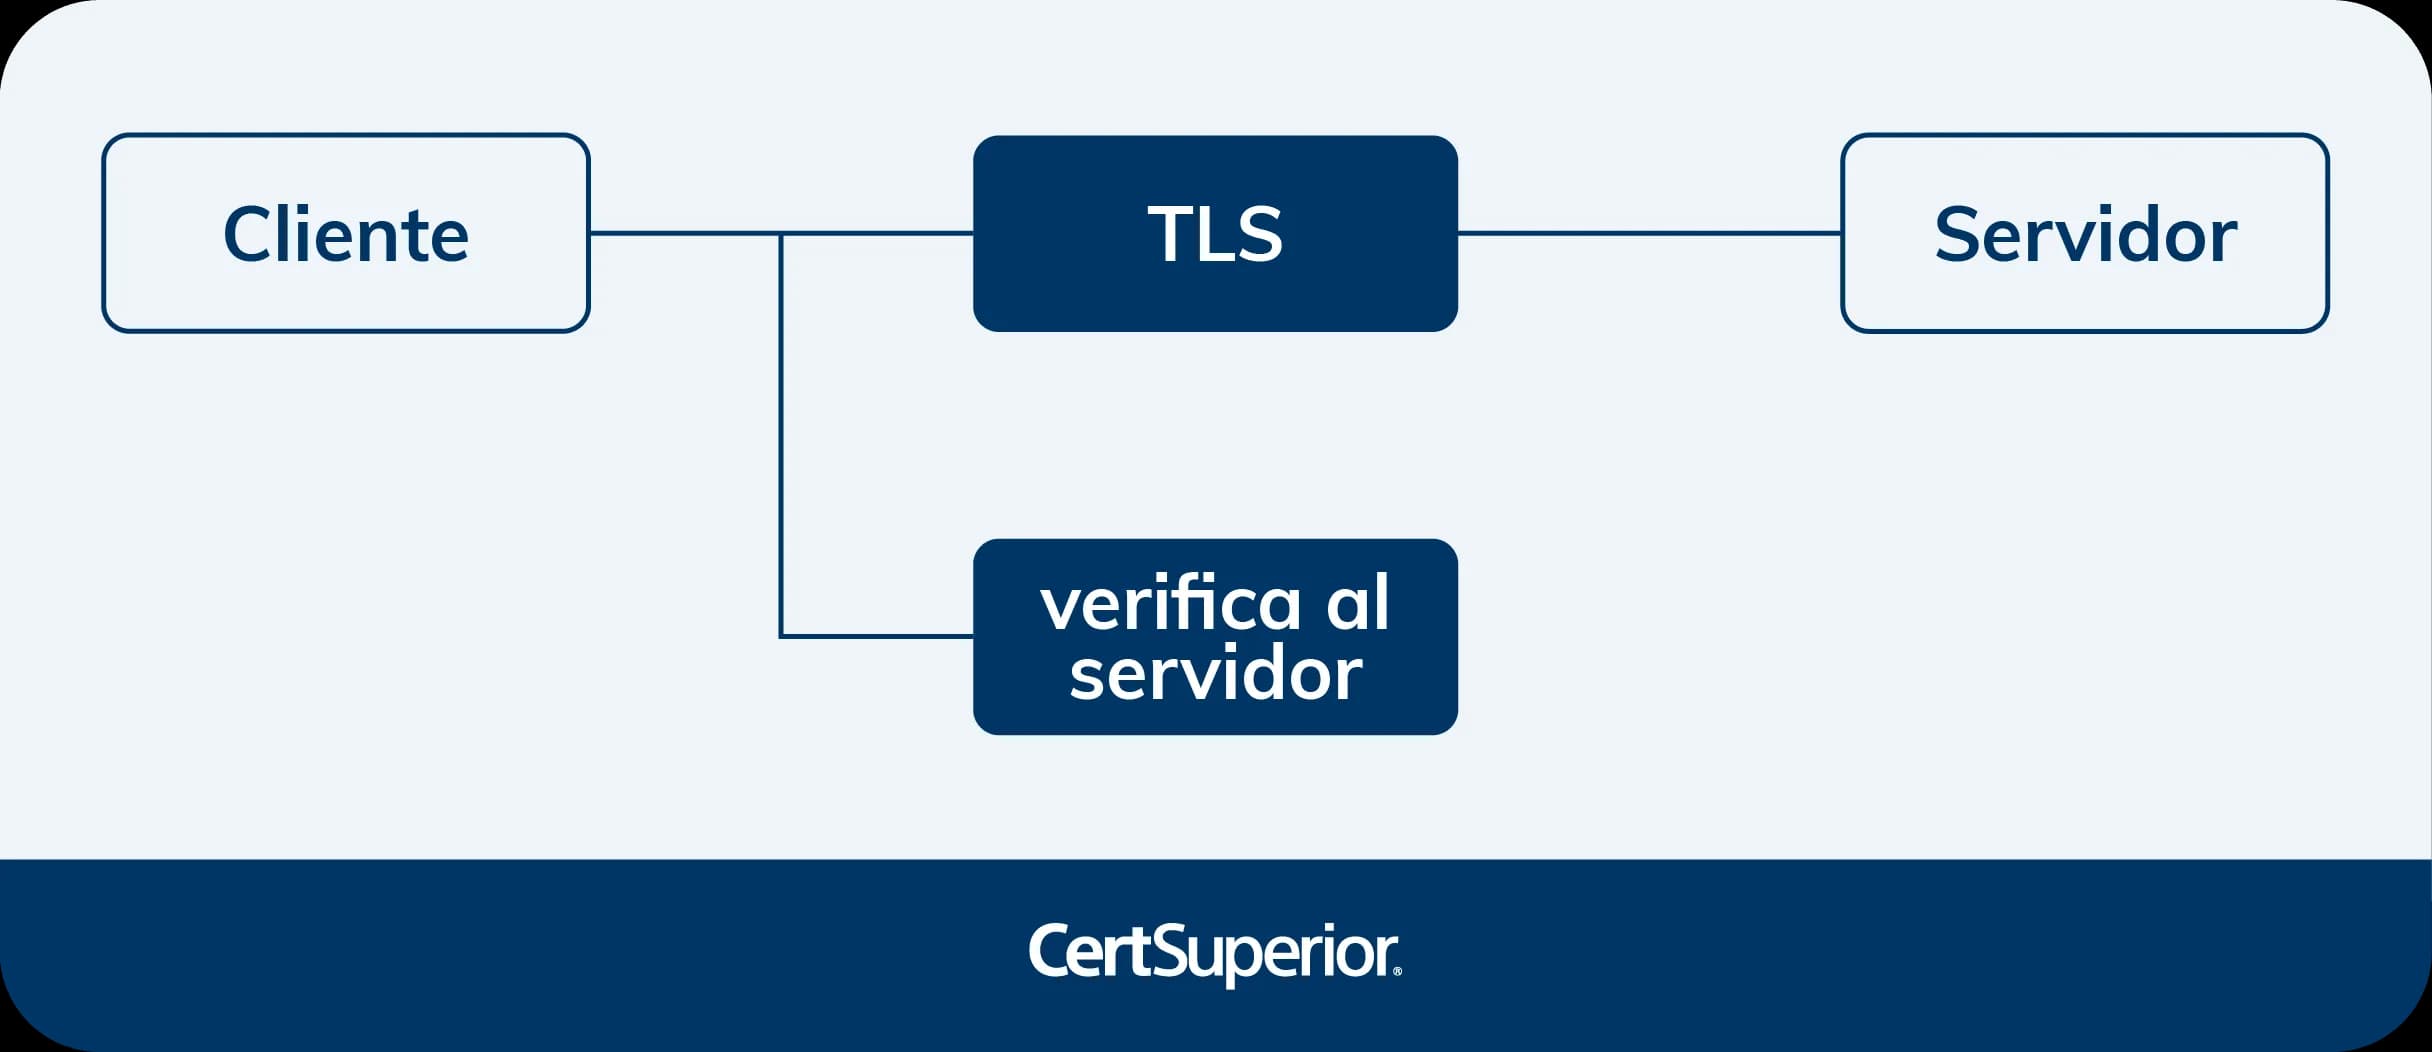
- mTSL
En este caso, ambos extremos presentan y verifican los certificados:
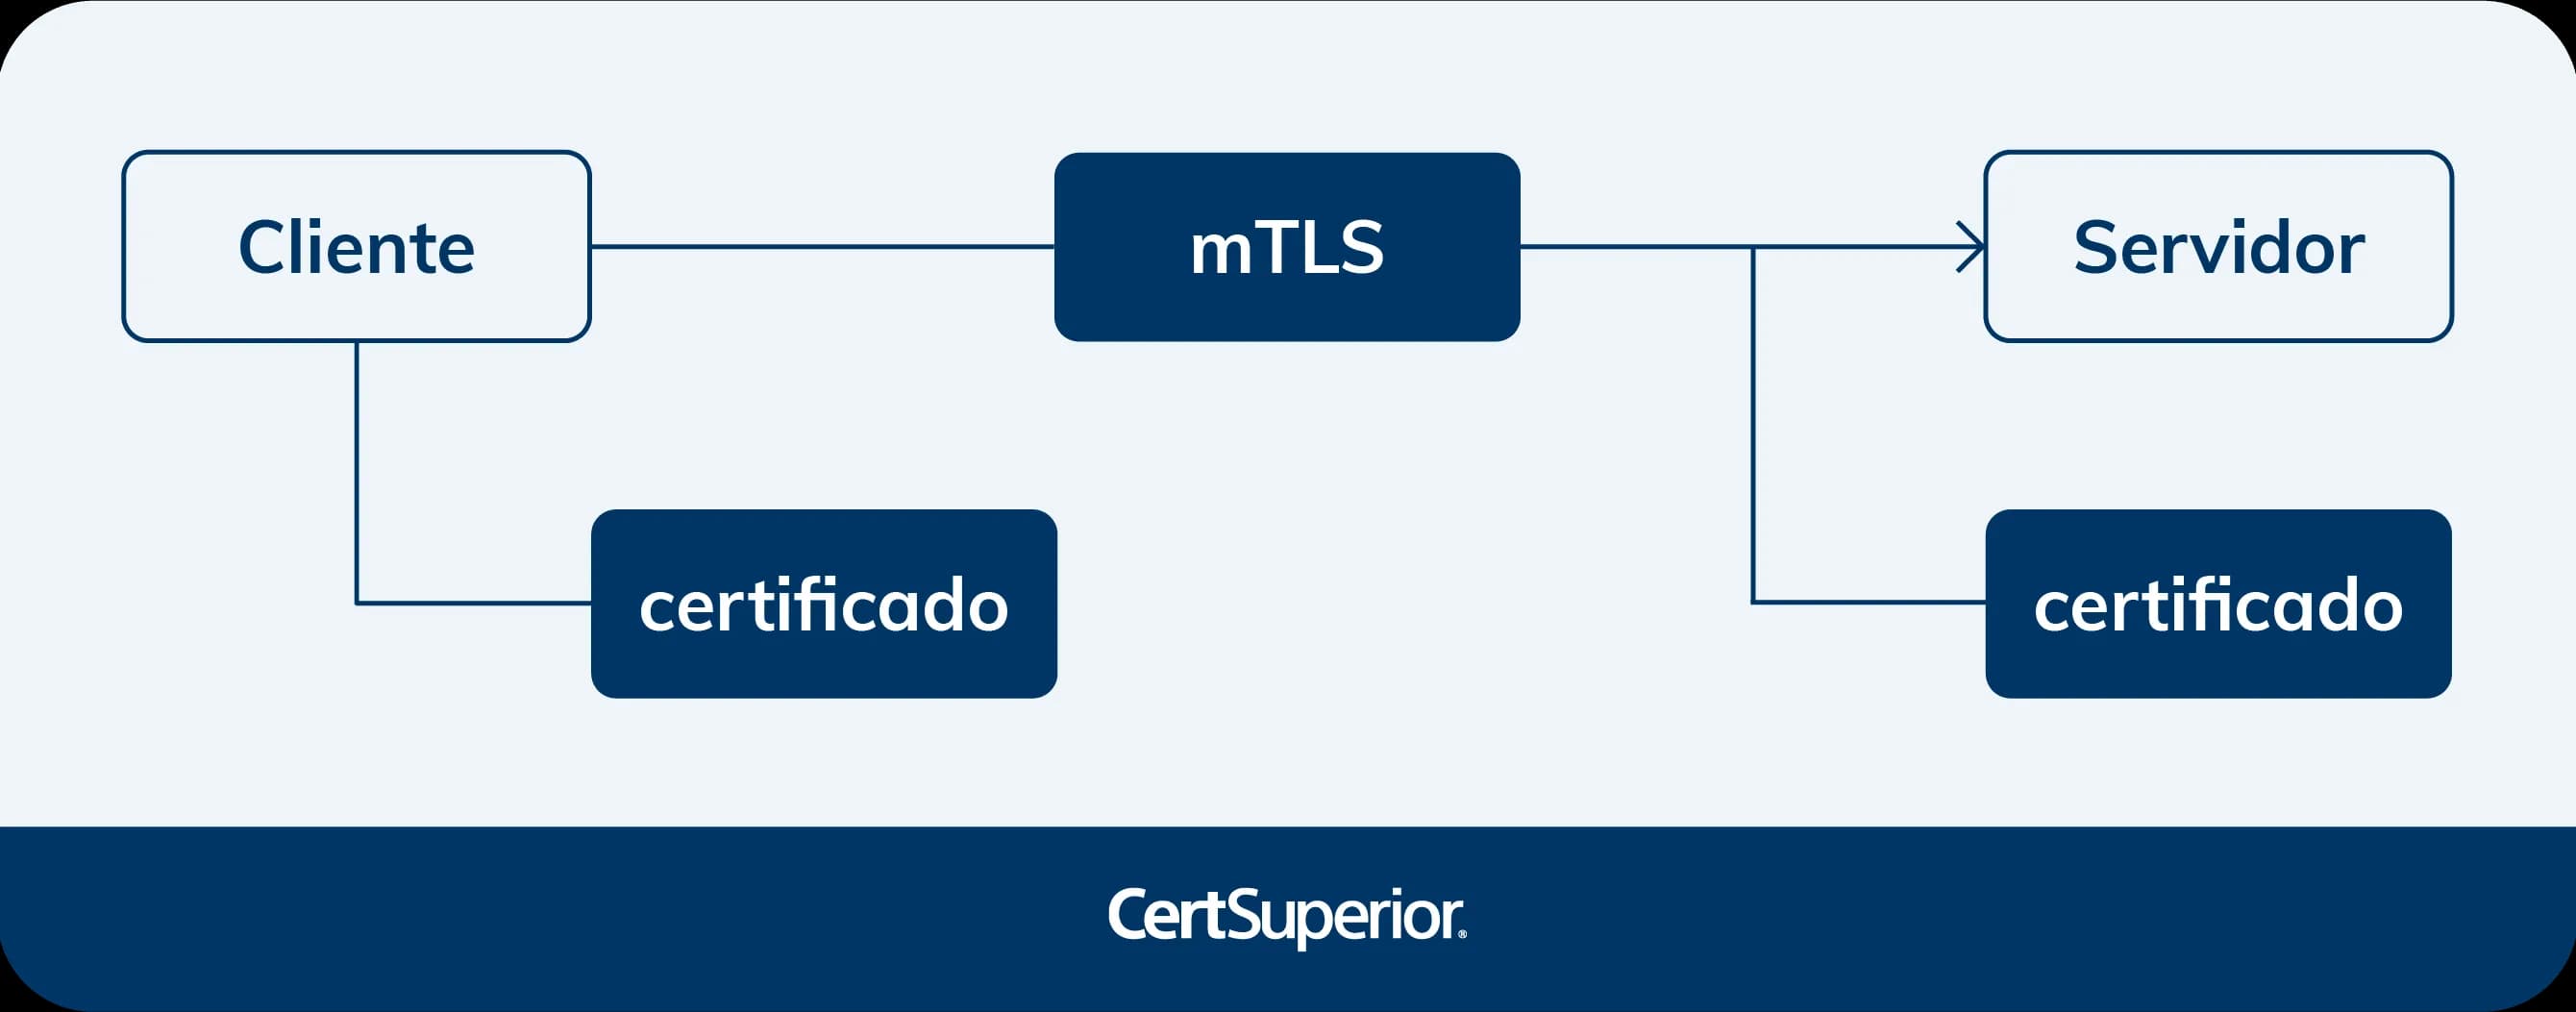
De esta manera, se comprueba que el Servicio A realmente es quien dice ser antes de que pueda comunicarse con el Servicio B.
Para microservicios, esto resulta útil porque el modelo de seguridad deja de depender únicamente de que “el servicio esté dentro de la red”.
¿Cómo implementar SSL/TLS entre microservicios?
Para tener una buena estrategia para 2027, toma en cuenta estos elementos:
Protege el tráfico externo con TLS
El tráfico que llega desde internet tiene que utilizar HTTPS/TLS.
Por eso, la arquitectura tiene que ser:
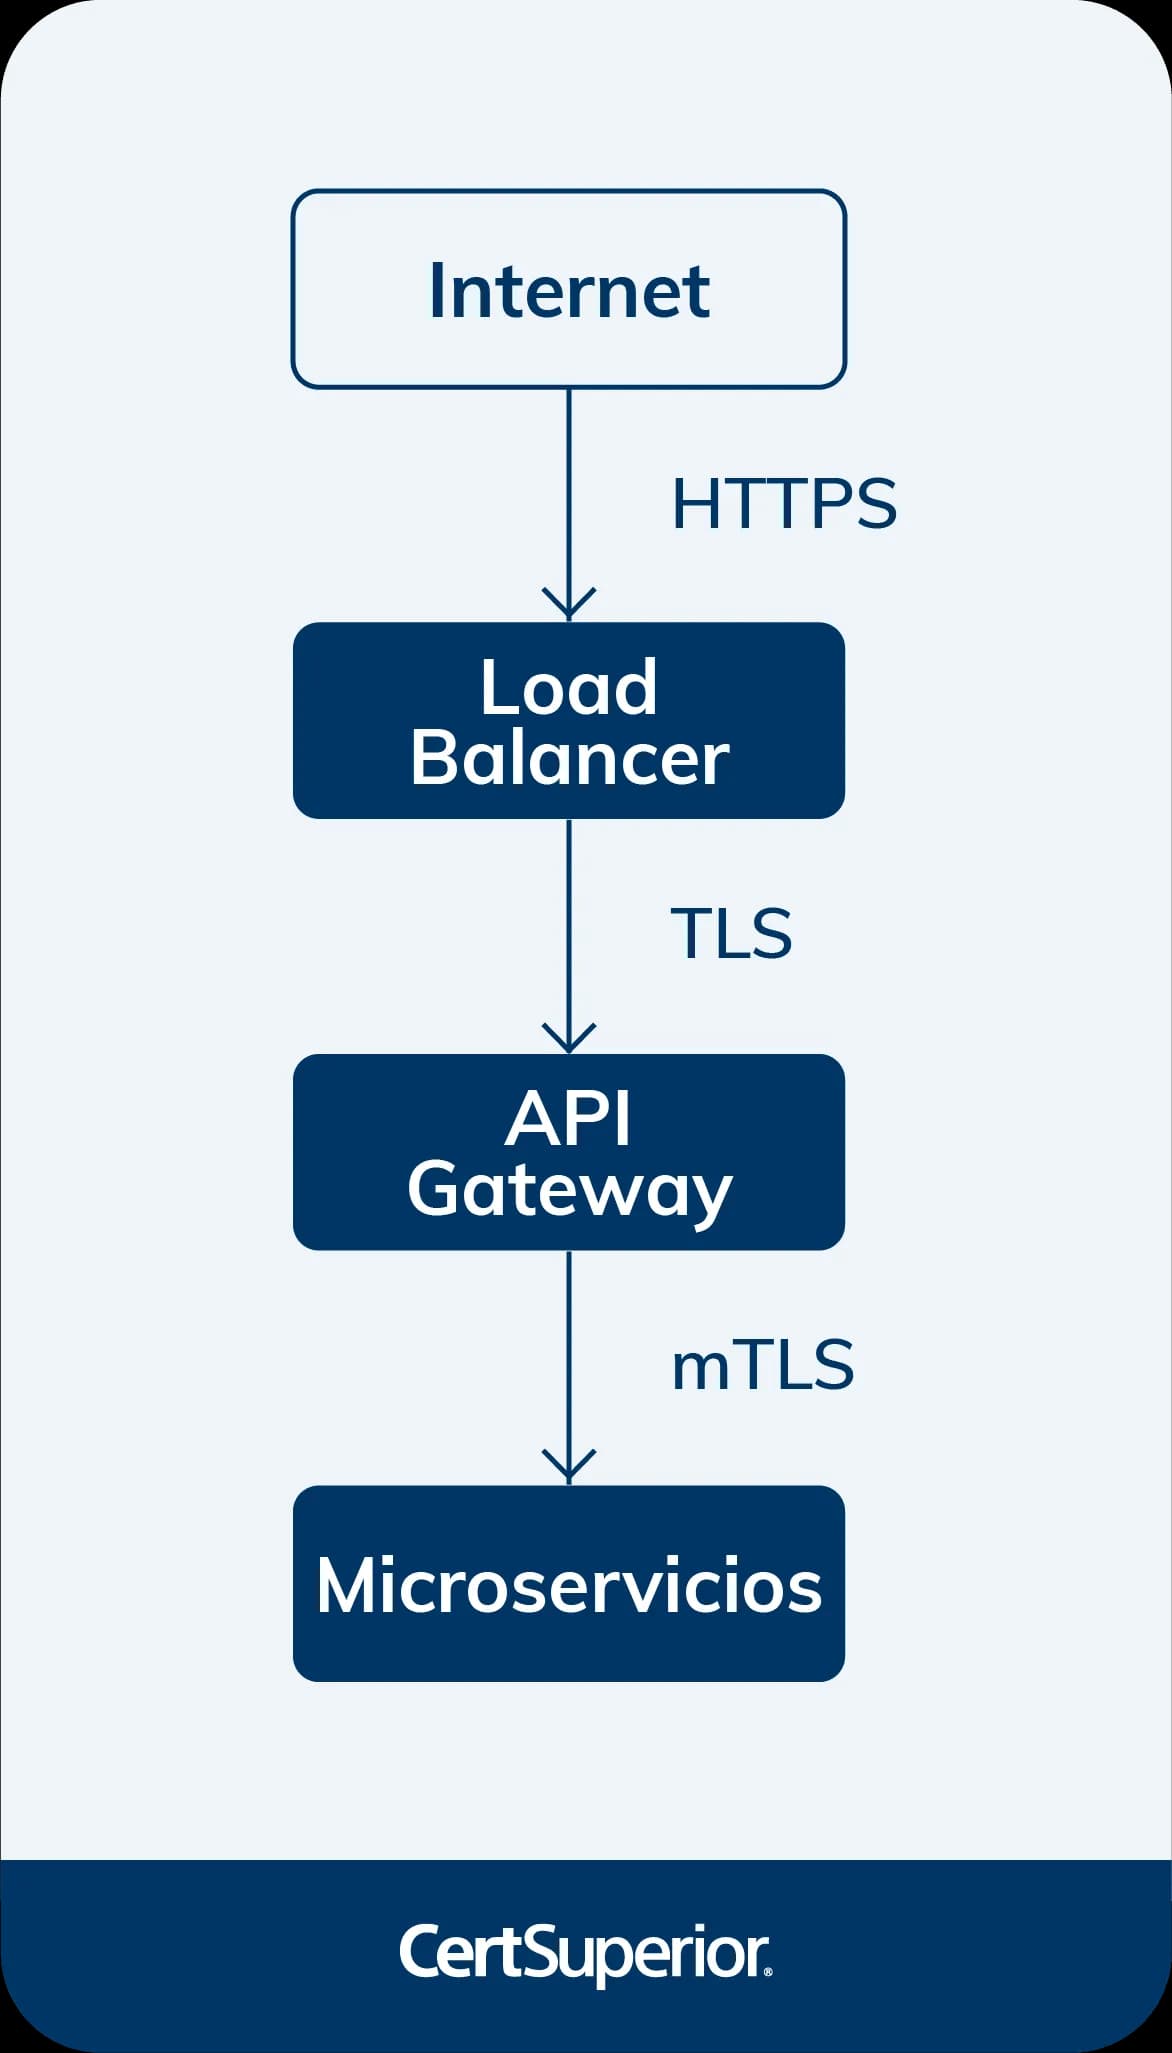
Así, el certificado público es capaz de terminar en el balanceador, getaway o ingress según la arquitectura sin que cada microservicio requiera un certificado público.
Protege el tráfico interno con mTLS
Una vez hecho lo anterior, se debe implementar el mTLS, que en microservicios es la estrategia más adecuada cuando se necesita autenticación mutua y una arquitectura Zero Trust.
¿Por qué? Permite que la infraestructura pueda aplicar reglas como:
- El servicio Pagos puede comunicarse con Órdenes, pero Analíticas no puede.
Así, la seguridad no solo depende de la IP, sino que se pueden establecer políticas de autenticación, sin modificar el código de las aplicaciones.
¿Qué estrategia de certificados conviene para microservicios en 2027?
Evita utilizar un único certificado para toda la arquitectura; lo mejor es separar los certificados por función, exposición e identidad.
Por ejemplo:
Esto evita que caigas en un error común: tratar todos los certificados digitales de la infraestructura como si fueran certificados de sitios web.
¿Cómo automatizar la renovación de certificados?
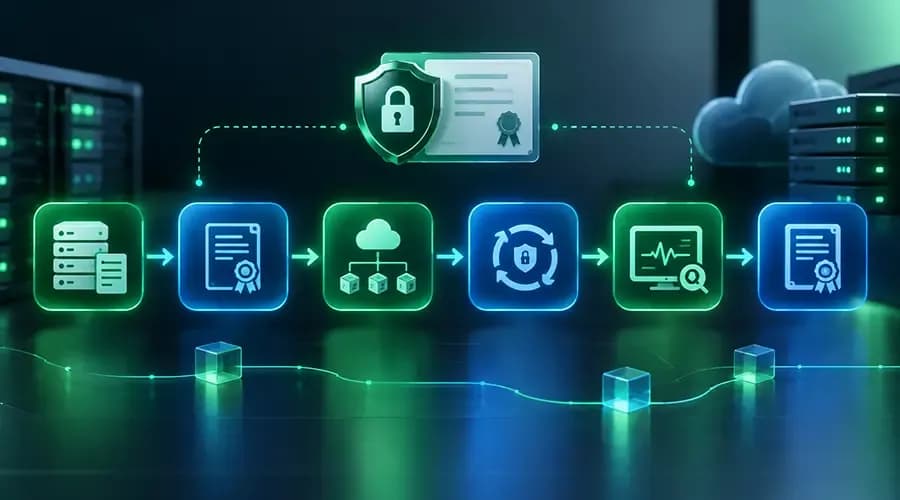
Un punto muy importante para tu estrategia de SSL en microservicios es la automatización.
Tienes que contar con un proceso automático, anticipado y observable; la tarea no debe depender de una persona.
Un pipeline recomendable sería:
Inventario → Emisión → Distribución → Rotación → Monitoreo → Renovación
Comprueba siempre que el sistema detecte:
- Certificados próximos a vencer.
- Certificados expirados.
- Errores de renovación.
- Fallos de validación.
- Problemas de trust chain.
- Incompatibilidades de TLS.
La métrica ya no tiene que ser: ¿cuándo expira el certificado?, sino: ¿puedo renovar y desplegar mi certificado antes de que expire?
¿Qué errores evitar en SSL para microservicios?
1. Utilizar certificados públicos para cada microservicio
Esto no es obligatorio aunque muchos piensen que sí.
Si un servicio es solo accesible dentro del cluster, puede ser más funcional utilizar una PKI interna y mTLS.
2. Renovar certificados manualmente
En 2027, es una pésima estrategia para SSL en microservicios.
Teniendo solo 100 días para certificados públicos, el margen de error se reduce significativamente, por lo que se debe optar por otras estrategias, como la automatización.
3. Desactivar la validación TLS para “resolver” errores
Por ejemplo, emplear un verify=False puede hacer que un error de certificado desaparezca por un tiempo.
Sin embargo, elimina una de las garantías de TLS, por lo que se debe tener cuidado con este movimiento.
4. Confundir cifrado con autenticación
TLS se encarga de cifrar, mientras que mTLS puede cifrar y autenticar mutuamente.
Aunque son problemas relacionados, no son lo mismo, así que se debe manejar como algo independiente.
5. No monitorear la cadena de confianza
No te bases únicamente en la vigencia de los certificados, pues aún vigentes pueden generar errores al haber: falta de certificado intermedio, cambios en la CA o una cadena mal configurada.
Todo esto se tiene que monitorear dentro de los SSL en microservicios para garantizar la seguridad digital.
¿Qué pasa si un certificado de un microservicio expira?
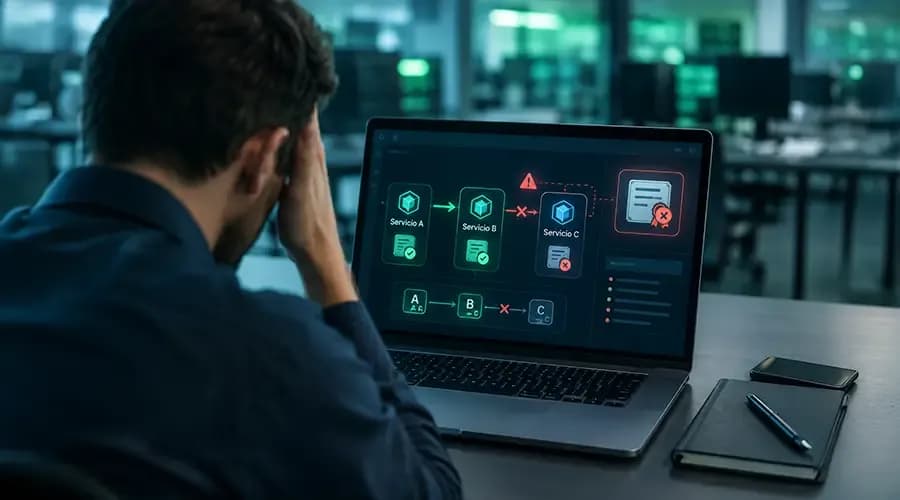
El servicio puede dejar de establecer conexiones TLS, provocando errores en cascada.
Imagina que tienes la siguiente arquitectura en bajada:
- Servicio A
- Servicio B
- Servicio C
Si B no puede establecer una conexión TLS válida con C, entonces:
A → B → (X) C
Además, la falla puede terminar afectando a A aunque A tenga un certificado perfectamente válido.
Por eso, el monitoreo debe observar dependencias y no únicamente certificados individuales.
SSL en microservicios será un problema de automatización
Con todo el contexto, sabes que a partir de marzo 2027, la administración manual de SSL será aún menos sostenible.
Por ello, se debe trabajar en una estrategia sólida, que separe el tráfico público del interno, emplee TLS para puntos de exposición, mTLS para comunicaciones que requieren identidad mutua y automatizar el ciclo de vida de los certificados.
En 2027, un certificado SSL no debería ser algo que tu equipo “recuerde renovar”. Tiene que ser una credencial temporal que la infraestructura sabe emitir, distribuir, rotar y revocar automáticamente.
En este sentido, en CertSuperior te ayudamos, pues contamos con el servicio de gestión de certificados, con el objetivo de que puedas visualizar todos los certificados, monitores su estado 24/7 y automatices renovaciones para evitar errores o caídas.
¿Quieres dejar de preocuparte por el SSL en microservicios? ¡Contáctanos! Tenemos la solución adecuada para tu empresa.
Preguntas frecuentes sobre SSL en microservicios
¿Qué diferencia hay entre TLS y mTLS en microservicios?
TLS cifra la comunicación y permite al cliente verificar la identidad del servidor. mTLS añade autenticación mutua, por lo que tanto el cliente como el servidor presentan y validan sus certificados. En microservicios, mTLS es especialmente útil para controlar qué servicios pueden comunicarse entre sí.
¿Todos los microservicios necesitan un certificado SSL público?
No. Los certificados públicos suelen utilizarse para las comunicaciones expuestas a Internet, mientras que los servicios internos pueden utilizar certificados privados emitidos por una CA interna y mTLS. La estrategia depende de cómo esté diseñada la arquitectura y de qué servicios necesiten comunicarse fuera de la infraestructura.
¿Qué pasa si expira el certificado de un microservicio?
El servicio puede dejar de establecer conexiones TLS correctamente y provocar errores en otros componentes que dependan de él. En arquitecturas con múltiples dependencias, una sola expiración puede generar fallas en cascada, por lo que es importante monitorear tanto los certificados como las conexiones entre servicios.
¿Cómo se deben renovar los certificados SSL en una arquitectura de microservicios?
La renovación debe estar automatizada para cubrir todo el ciclo de vida del certificado: emisión, distribución, instalación, rotación, validación y monitoreo. Protocolos y mecanismos como ACME pueden facilitar la renovación automática, mientras que las herramientas de gestión centralizada permiten detectar errores antes de que afecten a los servicios.
¿Qué cambiará con los certificados TLS públicos en 2027?
A partir del 15 de marzo de 2027, el periodo máximo previsto para los certificados TLS públicos será de 100 días, lo que hará todavía menos viable depender de renovaciones manuales. Las organizaciones tendrán que apoyarse cada vez más en automatización para emitir, renovar y desplegar certificados antes de su vencimiento.