
PKI: ¿Qué es La Infraestructura de Claves Públicas?
La Infraestructura de Clave Pública (PKI, Public Key Infrastructure) es la tecnología que permite verificar identidades digitales y proteger la información que se transmite por Internet mediante cifrado y certificados digitales.
Gracias a la PKI es posible establecer conexiones seguras mediante certificados SSL/TLS, firmar documentos electrónicamente, proteger correos electrónicos y autenticar usuarios, dispositivos y aplicaciones. En otras palabras, es uno de los pilares que hace posible la confianza en el ecosistema digital.
En este artículo aprenderás qué es PKI, cómo funciona, cuáles son sus componentes, para qué sirve y por qué es indispensable para proteger la información de empresas y usuarios.
¿Qué es PKI?
La PKI traducida al español como Infraestructura de Clave Pública, es un conjunto integral de herramientas, procesos y sistemas diseñados para garantizar la seguridad y confiabilidad del ecosistema digital. Esta infraestructura es gestionada principalmente por las Autoridades de Certificación (CA), que desempeñan un papel esencial en la emisión, gestión y validación de certificados digitales.
Su función principal radica en habilitar la implementación del cifrado de clave pública, que asegura la confidencialidad, autenticidad e integridad de las comunicaciones en línea, y en la adopción de protocolos como SSL/TLS para proteger el intercambio de datos en aplicaciones web, correo electrónico, y más.
De esta manera, la PKI se convierte en un pilar fundamental para establecer relaciones de confianza en el entorno digital, tanto entre usuarios como entre sistemas.
En el núcleo de los sistemas PKI se encuentran las claves criptográficas públicas y es lo más importante que posee. Estas claves tienen dos objetivos básicos:
- La primera es autenticar la identidad tanto del remitente como del receptor de las comunicaciones, ya sea en una red o en el ecosistema web.
- Y la segunda es cifrar la data transferida entre ambas partes para evitar que nadie más pueda tener acceso a su contenido.
¿Para qué se utiliza?
Los sistemas de PKI son implementados cuando los métodos tradicionales de ciberseguridad, como las contraseñas, resultan insuficientes para proporcionar un nivel adecuado de protección y autenticación. Gracias a su capacidad para emplear claves públicas y privadas, la PKI se posiciona como una solución avanzada y confiable en escenarios donde la seguridad es crítica.
Estas infraestructuras son ampliamente utilizadas en sectores sensibles como la banca en línea, el comercio electrónico, y en la protección de correos electrónicos confidenciales, garantizando que los datos transmitidos sean seguros y libres de interceptaciones. Además, desempeñan un rol esencial en la emisión y gestión de certificados SSL/TLS, fundamentales para cifrar las conexiones web y establecer la confianza entre usuarios y servidores.
Otra aplicación clave de la PKI es en la creación y validación de firmas digitales en documentos electrónicos. Este proceso no solo asegura la autenticidad del remitente, sino que también garantiza la integridad del contenido, protegiendo los documentos contra alteraciones no autorizadas. Estas características hacen que la PKI sea indispensable en entornos donde la protección de datos, la confianza y la identidad digital son prioritarias.
Componentes de una Infraestructura de Clave Pública (PKI)
Autoridad de Certificación (CA)
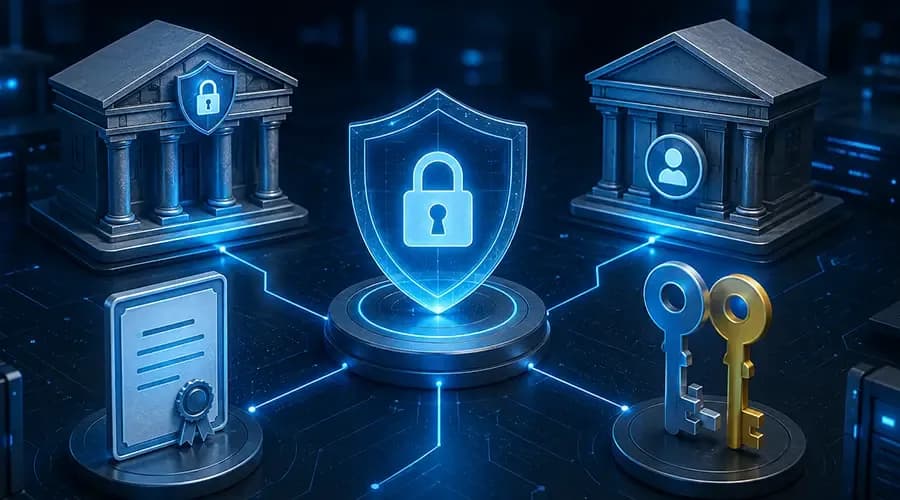
La Autoridad de Certificación (Certificate Authority o CA) es la entidad responsable de emitir, firmar, renovar y revocar certificados digitales.
Antes de emitir un certificado, verifica la identidad del solicitante para garantizar que la información asociada sea auténtica. Organizaciones como DigiCert y Sectigo son ejemplos de Autoridades de Certificación ampliamente reconocidas.
Autoridad de Registro (RA)
La Autoridad de Registro (Registration Authority o RA) actúa como intermediaria entre los usuarios y la CA. Su función consiste en validar la identidad de personas, empresas o dispositivos antes de que la Autoridad de Certificación emita un certificado digital.
Certificados digitales
Los certificados digitales son credenciales electrónicas que vinculan una identidad con una clave pública. Contienen información como el nombre del propietario, la clave pública, la entidad emisora, el periodo de validez y la firma digital de la Autoridad de Certificación. Su formato más utilizado es el estándar X.509.
Claves pública y privada
La criptografía de clave pública utiliza un par de claves matemáticamente relacionadas:
- Clave pública: puede compartirse libremente y se utiliza para cifrar información o verificar firmas digitales.
- Clave privada: permanece bajo el control exclusivo del propietario y sirve para descifrar la información o generar firmas digitales.
El uso combinado de ambas permite garantizar la confidencialidad, autenticidad e integridad de la información.
¿Cómo funciona TLS?
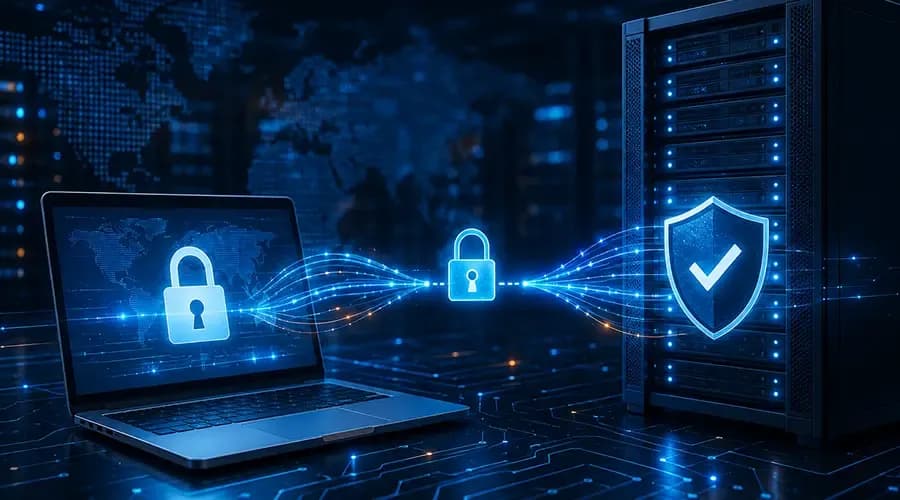
En principio, para que un sitio web o una aplicación web utilice TLS (Transport Layer Security), debe tener un certificado instalado en su servidor. Un certificado TLS se conoce más comúnmente como certificado SSL, a partir del cual evolucionó. Este certificado contiene información vital sobre quién es el propietario del dominio, junto con la clave pública del servidor, que luego se utilizan para validar y autenticar la identidad y la propiedad del servidor.
Una conexión TLS comienza con lo que se conoce como un protocolo de enlace TLS. Durante el protocolo de enlace TLS, el dispositivo del usuario y el sitio web con el que se está comunicando realizan las siguientes operaciones:
Claves de cifrado
En primer lugar, siempre habrá dos tipos de claves indispensables tanto para el remitente como para el receptor para asegurar una comunicación eficiente: una clave de cifrado pública y una clave de cifrado privada.
La clave pública, tal como su nombre lo indica, siempre estará disponible para todo aquel que la solicite y cifrará la comunicación mediante el uso de un encriptado matemático muy difícil de descifrar utilizando la fuerza bruta.
En cambio, la clave privada mantiene, tal y como su nombre lo indica, en privado la identidad del receptor y descifra la comunicación entrante. La clave complementaria necesaria para descifrar dicha información solo estará en las manos del dueño del sitio web, por lo que se garantiza que ningún tercero pueda tener acceso a su contenido.
A pesar de este notable nivel de seguridad queda latente una incógnita perturbadora ¿de qué manera se puede asegurar que la comunicación que se ha recibido efectivamente proviene del remitente verdadero?
Es aquí donde los certificados PKI se vuelven útiles, mediante un proceso que se describe a continuación.
¿Cuál es la relación entre PKI y TLS?
Es común confundir PKI con TLS, pero no son lo mismo. En realidad, TLS utiliza la infraestructura PKI para establecer conexiones seguras entre clientes y servidores.
Mientras que la PKI proporciona la identidad digital mediante certificados y claves criptográficas, TLS emplea esos certificados para autenticar a las partes involucradas y negociar un canal de comunicación cifrado.
Cuando un usuario accede a un sitio web mediante HTTPS, ocurre un proceso conocido como TLS Handshake. Durante este intercambio:
- El navegador solicita al servidor su certificado digital.
- El servidor envía un certificado emitido por una Autoridad de Certificación confiable.
- El navegador verifica que el certificado sea auténtico, vigente y pertenezca al dominio solicitado.
- Ambas partes negocian algoritmos criptográficos y generan claves de sesión temporales.
- Una vez completado el proceso, toda la información viaja cifrada entre el navegador y el servidor.
Este mecanismo protege los datos contra ataques como la interceptación de comunicaciones (Man-in-the-Middle), garantiza la autenticidad del servidor y asegura que la información no sea modificada durante la transmisión.
En otras palabras, la PKI proporciona la confianza y TLS la utiliza para crear conexiones seguras.
Beneficios de implementar una PKI
Mayor seguridad en las comunicaciones
La PKI cifra la información transmitida entre usuarios, dispositivos y servidores, evitando que terceros puedan acceder a datos confidenciales durante su envío.
Autenticación de identidades
Los certificados digitales permiten verificar la identidad de usuarios, organizaciones, aplicaciones y servidores antes de establecer una comunicación, reduciendo el riesgo de fraude y suplantación.
Integridad de la información
Los mecanismos criptográficos permiten comprobar que un documento o mensaje no ha sido modificado desde su emisión, garantizando que la información llegue completa y sin alteraciones.
Confianza para clientes y usuarios
Los certificados SSL/TLS emitidos por Autoridades de Certificación reconocidas generan confianza al demostrar que un sitio web es auténtico y que las comunicaciones están protegidas.
Cumplimiento normativo
Diversas regulaciones y estándares de seguridad exigen el uso de certificados digitales, autenticación robusta y cifrado de datos. La implementación de una PKI facilita el cumplimiento de estos requisitos y fortalece las estrategias de gobierno de TI.
Protección de múltiples servicios digitales
Además de proteger sitios web mediante certificados SSL/TLS, la PKI también puede utilizarse para:
- Firma electrónica y firma digital.
- Correo electrónico seguro (S/MIME).
- Acceso remoto mediante VPN.
- Autenticación de dispositivos IoT.
- Protección de APIs y servicios web.
- Control de acceso en redes empresariales.
Certificados PKI
Los certificados PKI vienen siendo como unos pasaportes digitales que se asignan tanto al remitente, al receptor y a la Autoridad Certificadora.
Dichos pasaportes poseen una extensa cantidad de datos, pero el más importante es el cifrado de clave pública utilizado para encriptar cualquier comunicación que se esté recibiendo, y tanto la información e identidad del remitente como la del receptor, se verifican mediante la validación de un tercer elemento de total confianza entre las partes: la Autoridad Certificadora.
¿Qué tipos de tecnología debe implementar mi organización?
En el mercado existe una gran variedad de tecnologías PKI, pero nos vamos a centrar únicamente en los dos casos más usuales: los certificados SSL y el correo electrónico seguro. Estas soluciones son comúnmente implementadas entre las entidades bancarias, las compañías de comercio electrónico y las grandes organizaciones empresariales, los cuales son el grueso de la clientela de CertSuperior.
PKI y Certificados SSL
Los certificados emitidos por empresas de gran credibilidad y reputación intachable como DigiCert y Sectigo, tienen como finalidad la autenticación y protección de la comunicación entre los servidores y navegadores, ya sea en una red o en el ecosistema web.
Gracias a estos certificados, los usuarios o clientes potenciales pueden tener la total seguridad de que tanto la autenticidad del sitio web como la información que está recibiendo es absolutamente confiable y segura y sobre todo si se consideran las ventajas del protocolo de navegación https.
PKI y correo electrónico seguro
Además de la certificación SSL, mantener el correo electrónico de forma segura es el segundo caso más usual de las PKI.
Las cuentas de correo electrónico de las empresas públicas como Gmail u Outlook poseen un sistema PKI muy confiable conocido como S/MIME, sin embargo, para blindar la comunicación entre las partes las compañías deben incrementar sus niveles de seguridad mediante RMail que ofrece toda una gama de ventajas adicionales, entre las cuales están:
- Certificación de entrega NOM 151
- Sellado de tiempo, tanto en la apertura como en la recepción de la entrega
Un mejor y más blindado cifrado de la comunicación, e inclusive la capacidad para distribuir o recopilar firmas digitales.
Conclusión
La PKI es la base sobre la que se construye la confianza en el entorno digital. Gracias a la combinación de certificados digitales, criptografía de clave pública y Autoridades de Certificación, permite autenticar identidades, proteger la información y garantizar la integridad de las comunicaciones.
Implementar una solución PKI no solo reduce el riesgo de ciberataques y fraudes, sino que también fortalece la seguridad de los procesos de negocio, mejora el cumplimiento normativo y transmite mayor confianza a clientes y socios comerciales.
Si tu organización busca implementar certificados SSL/TLS, proteger sus comunicaciones mediante correo electrónico seguro o desarrollar una estrategia integral de Infraestructura de Clave Pública (PKI), en CertSuperior encontrarás la experiencia y las soluciones necesarias para fortalecer la seguridad de tu información y la confianza de tus clientes.
Contáctanos y recibe asesoría especializada para elegir la solución PKI que mejor se adapte a las necesidades de tu empresa.


