Automatización SSL en nubes híbridas y multicloud
Las arquitecturas empresariales ya no dependen necesariamente de un solo entorno, y esta flexibilidad es una de las ventajas de trabajar con nubes híbridas y multicloud; sin embargo, con esto también aumenta la complejidad de administrar los certificados SSL/TLS.
Cuando cada entorno tiene sus propios procesos, responsables y herramientas, es fácil perder visibilidad sobre qué certificados existen, dónde están instalados y cuándo deben renovarse. El problema se vuelve más relevante conforme disminuye la vigencia máxima de los certificados públicos.
Por eso, en arquitecturas distribuidas, automatizar el ciclo de vida de los certificados SSL/TLS se convierte en una necesidad de seguridad y continuidad. En resumen, la automatización debe cubrir tres cosas: descubrir todos los certificados, públicos y privados, tanto en la nube como en los servidores locales; renovarlos antes de que venzan, e instalarlos y validarlos sin intervención manual.
¿Qué implica gestionar SSL en una nube híbrida o multicloud?
Una arquitectura híbrida combina infraestructura local o privada con servicios de nube pública; por otro lado, una estrategia multicloud utiliza servicios de dos o más proveedores de nube.
En ambos escenarios pueden coexistir servidores, balanceadores de carga, API gateways, contenedores, aplicaciones SaaS y otros componentes que necesitan conexiones protegidas mediante TLS.
El reto no está solo en adquirir certificados, también es necesario controlar su emisión, instalación, renovación, reemplazo, monitoreo y eventual revocación.
¿Por qué la gestión manual de SSL se vuelve un problema?
Administrar certificados manualmente puede funcionar cuando una empresa tiene pocos dominios y servidores. Sin embargo, en una infraestructura distribuida, el número de certificados puede crecer rápidamente.
Un equipo podría tener certificados en diferentes cuentas de nube, balanceadores, servidores web, APIs y aplicaciones internas. Por ello, si cada renovación depende de un responsable que debe identificar el certificado, solicitarlo, descargarlo e instalarlo, aumenta la posibilidad de errores.
Además, una renovación no termina cuando se obtiene el nuevo certificado, hay que asegurarse de que llegue correctamente al servicio correspondiente y comprobar que la aplicación siga funcionando.
Un certificado vencido puede provocar errores de conexión, interrupciones de servicios y advertencias de seguridad para los usuarios. De acuerdo con el reporte Digital Trust Digest: The Automation Edition de Keyfactor y Wakefield Research, el 86% de las empresas sufrió al menos una interrupción por certificados expirados o mal gestionados en los 12 meses previos al estudio, publicado en septiembre de 2025, y el 31% las tuvo al menos una vez por trimestre.
¿Qué retos son propios de la nube híbrida y multicloud?
La mayoría de las empresas ya trabaja así: según el 2026 State of the Cloud Report de Flexera, el 73% de las organizaciones combina nube pública y privada, tres puntos porcentuales más que el año anterior, y el 88% usa más de un proveedor de nube. La encuesta se hizo a 753 profesionales técnicos y directivos de todo el mundo.
En la parte local de estos entornos, la automatización enfrenta retos que no aparecen cuando todo vive en la nube pública.
Certificados públicos y privados con reglas distintas
Los servicios expuestos a internet usan certificados públicos, sujetos a la vigencia máxima que fija el CA/Browser Forum. Los sistemas internos, como intranets, ERP o la comunicación entre servidores, suelen usar certificados emitidos por una autoridad certificadora privada, que no está sujeta a esas reglas y cuya vigencia define la propia empresa. El resultado son dos calendarios de renovación y dos conjuntos de políticas que hay que administrar al mismo tiempo.
Servidores locales que no son accesibles desde internet
ACME, el protocolo más usado para automatizar renovaciones, necesita comprobar que controlas el dominio. Con el método HTTP-01, la autoridad certificadora debe poder llegar a tu servidor por el puerto 80, algo que muchos servidores locales no permiten.
Para esos casos existe el método DNS-01, que valida el dominio con un registro TXT en el DNS y no requiere exponer el servidor.
Equipos que no admiten automatización nativa
En los centros de datos propios suele haber balanceadores físicos, appliances de red y aplicaciones antiguas. No todos tienen un cliente ACME o una API para recibir certificados de forma automática, por lo que pueden necesitar conectores, agentes o un procedimiento de instalación asistido.
Certificados que nadie tiene registrados
Un inventario que solo revisa las cuentas de nube deja fuera la red interna. El descubrimiento también debe escanear los servidores y endpoints locales para encontrar certificados instalados fuera de los procesos oficiales, lo que se conoce como shadow IT.
Cert360, por ejemplo, puede escanear redes, servidores y endpoints para localizar certificados no gestionados.
Cada nube tiene su propio gestor de certificados
En multicloud aparece otro reto. AWS Certificate Manager, Azure Key Vault y Google Certificate Manager administran certificados dentro de su propia nube, pero ninguno reúne en un solo inventario los certificados de las demás. Cada equipo termina revisando una consola distinta, con sus propias alertas y reglas de renovación.
Además, cada gestor tiene sus límites. Hasta junio de 2025, los certificados públicos de AWS Certificate Manager solo podían usarse con servicios integrados de AWS, como CloudFront. Desde entonces se pueden exportar a otros entornos, pero con costo: USD 15 por dominio y USD 149 por wildcard, y solo si se marcaron como exportables al emitirlos.
Por eso conviene una plataforma de gestión que reúna los certificados de todas las nubes y de los servidores locales.
¿Cómo funciona la automatización SSL en entornos híbridos y multicloud?
La automatización busca convertir el ciclo de vida del certificado en un proceso continuo.
En primer lugar, se necesita descubrir e inventariar los certificados existentes, permitiendo identificar qué certificados están activos, dónde se encuentran, qué dominios protegen y cuáles se acercan a su fecha de expiración.
Después, la plataforma puede establecer políticas para gestionar su renovación. Dependiendo de la infraestructura y las tecnologías utilizadas, pueden integrarse mecanismos como ACME, APIs de autoridades certificadoras y herramientas de administración de certificados.
El proceso ideal puede seguir esta lógica:
Descubrimiento → monitoreo → renovación → emisión → instalación → validación → registro.
La ventaja es que el equipo de TI deja de depender de una hoja de cálculo o de recordatorios individuales para saber cuándo actuar.
¿Qué cambia con la reducción de la vigencia de los certificados?
De acuerdo con los requisitos del CA/Browser Forum, los certificados públicos tienen actualmente una vigencia máxima de 200 días. El límite será de 100 días a partir del 15 de marzo de 2027 y de 47 días a partir del 15 de marzo de 2029.
Esto significa que renovar certificados una o dos veces al año dejará de ser suficiente. Para ver el detalle de cada etapa, consulta ¿Cuál será la vigencia de certificados SSL en 2027? y Ciclos de vida de certificados SSL a 47 días.
¿Qué debe tener una estrategia de automatización SSL híbrida y multicloud?
No basta con automatizar una renovación aislada. Para que la estrategia sea realmente útil en una arquitectura híbrida o multicloud, debe cubrir todo el ciclo de vida.
Visibilidad centralizada
El primer paso es saber qué certificados existen. Una plataforma de gestión debe permitir identificar certificados públicos y privados desde un mismo punto de control, independientemente de dónde estén desplegados.
Monitoreo continuo
La plataforma debe detectar certificados próximos a expirar, configuraciones incorrectas y otros problemas antes de que afecten a los servicios.
Renovación automática
La renovación debe ejecutarse sin depender de que una persona recuerde iniciar el proceso; esto resulta especialmente importante cuando los periodos de validez son cada vez más cortos.
Instalación y despliegue
Obtener un certificado nuevo no es suficiente; hay que instalarlo en el servicio correspondiente y comprobar que la nueva configuración funciona correctamente.
Políticas y trazabilidad
En entornos empresariales es necesario saber quién administra los certificados, qué políticas se aplican y qué cambios se han realizado. Esto facilita auditorías y controles de seguridad.
Automatización SSL o gestión manual: ¿cuál conviene?
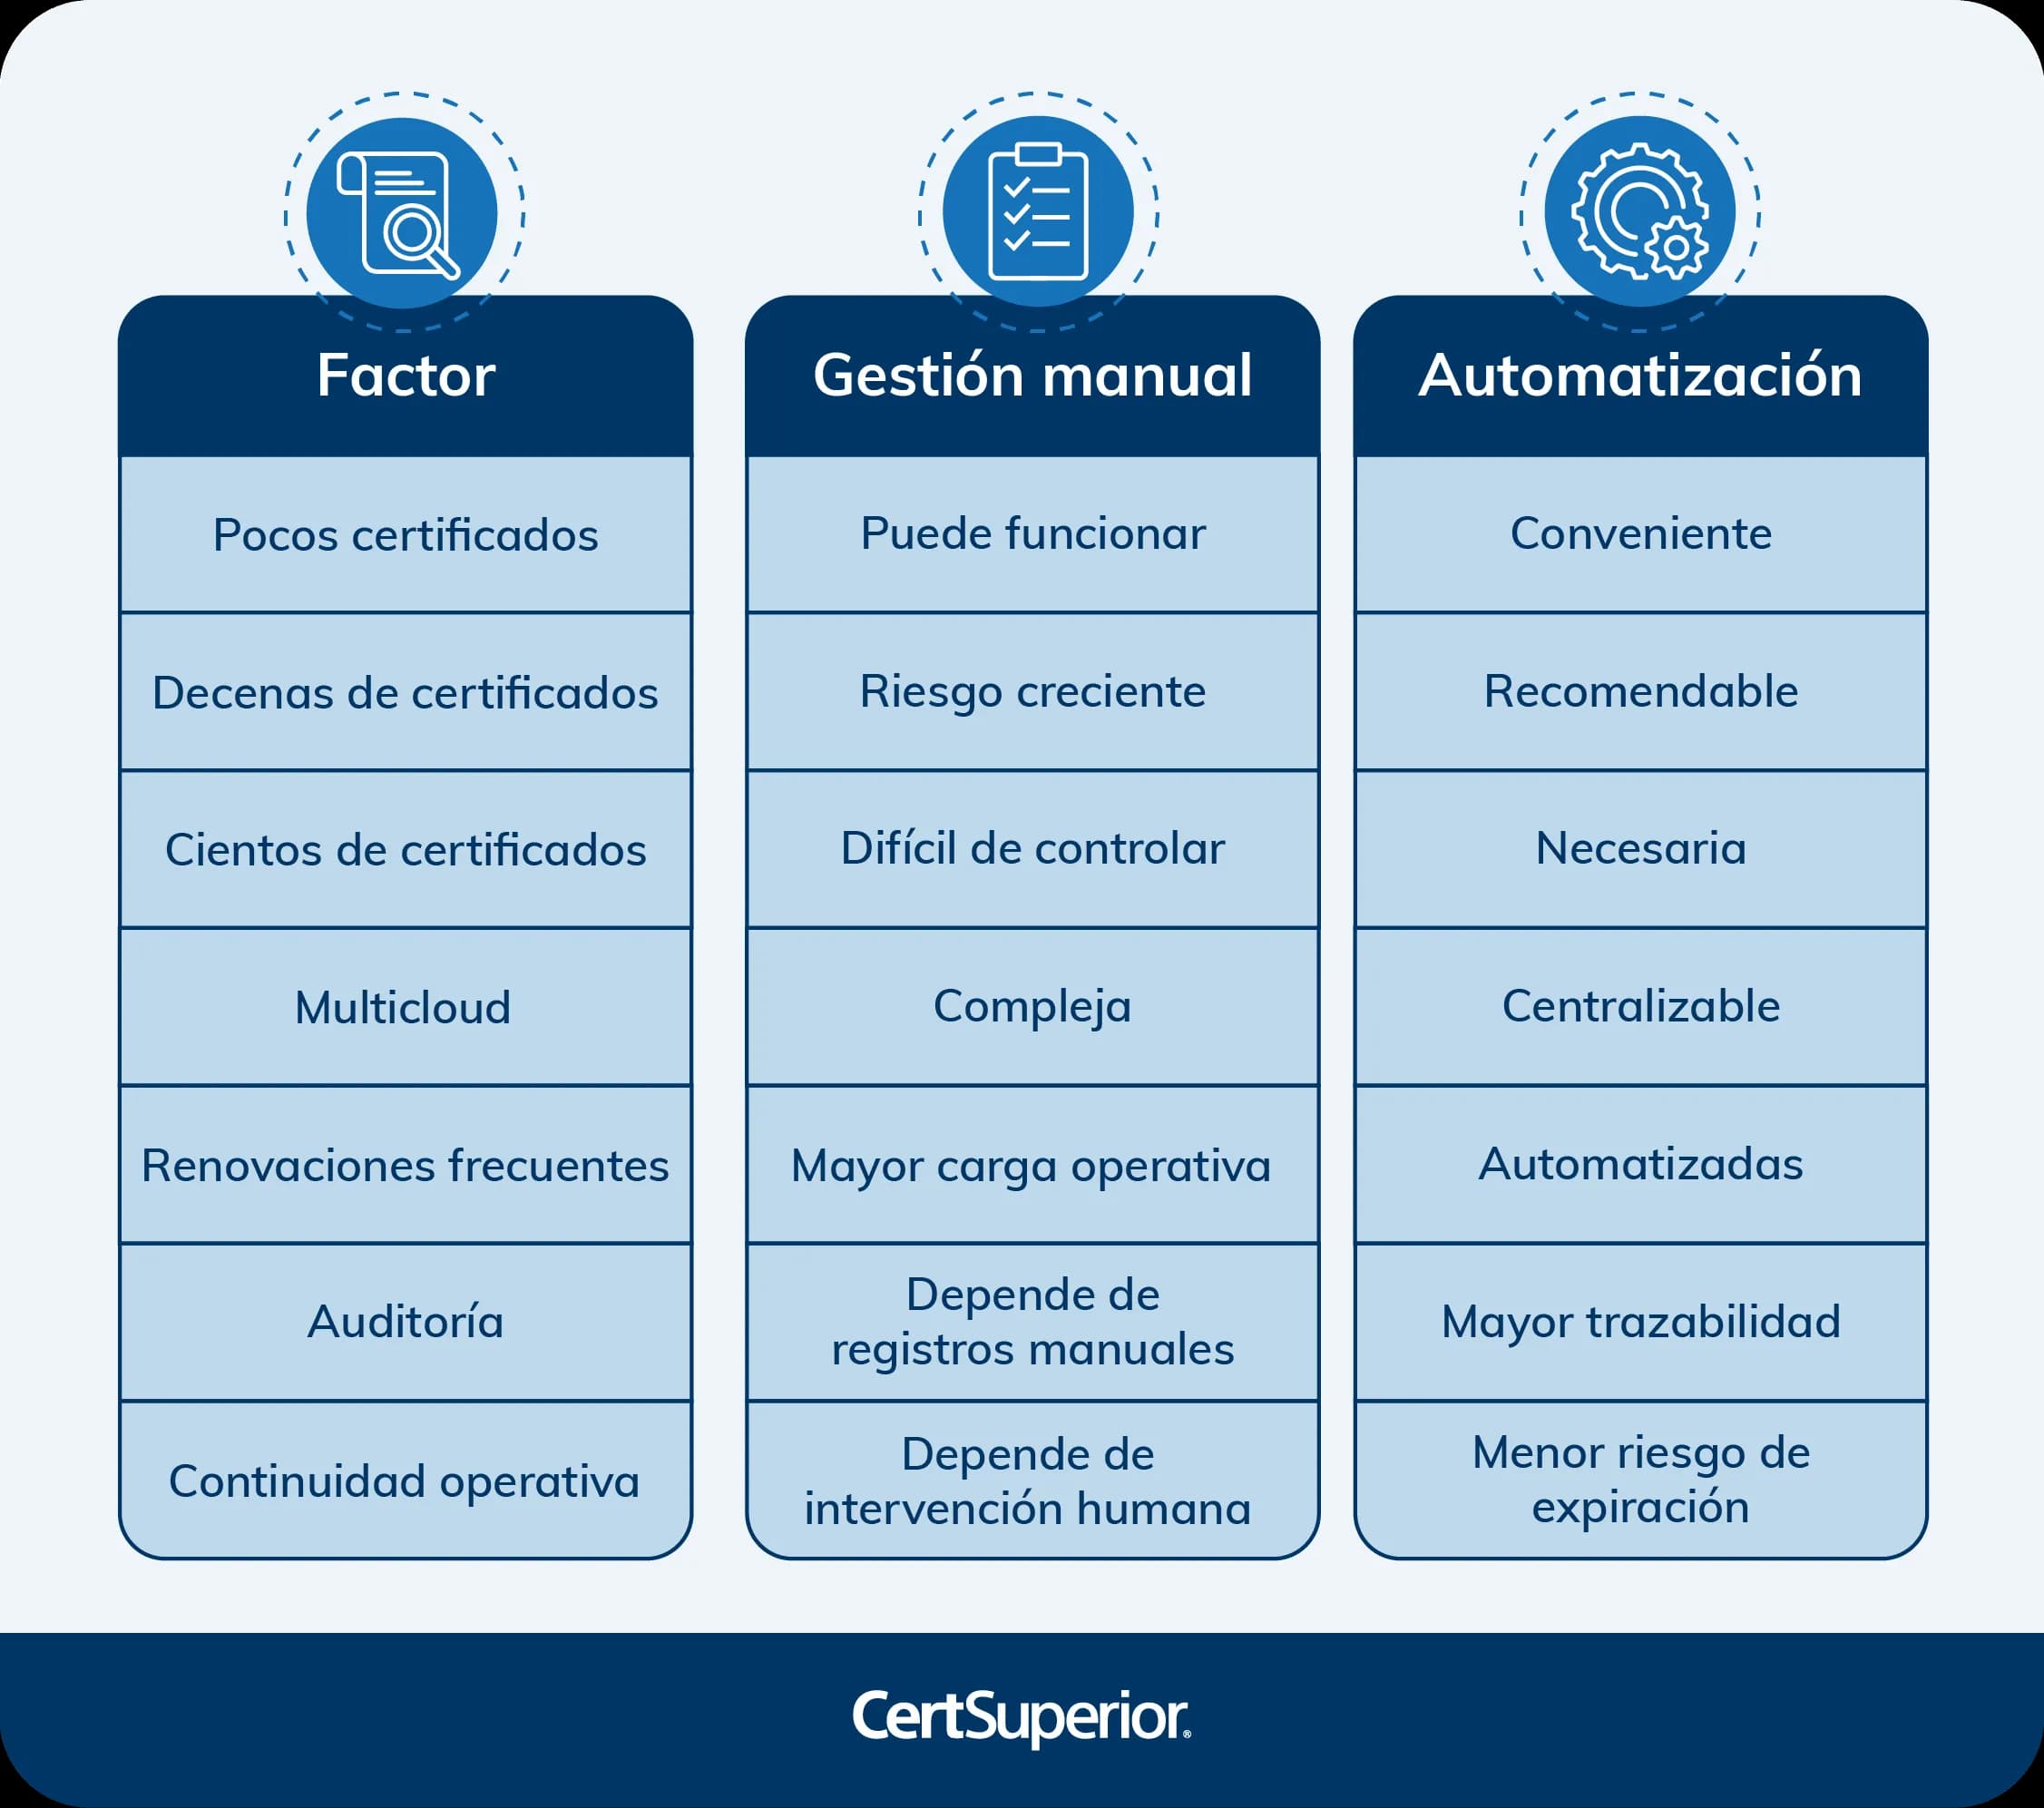
Para un sitio pequeño con un certificado, la administración manual puede ser suficiente. Sin embargo, conforme aumentan los dominios, aplicaciones, servidores y proveedores de nube, la automatización ofrece ventajas importantes.
¿Cómo prepararse para una infraestructura SSL automatizada?
El primer paso es realizar un inventario completo. Antes de automatizar, es necesario conocer qué certificados existen y qué servicios dependen de ellos.
Después, conviene clasificar los certificados según su criticidad, ubicación, propietario, fecha de expiración y aplicación asociada. Con esta información es posible definir políticas de renovación y establecer prioridades.
Finalmente, la automatización debe integrarse con la infraestructura existente, en una arquitectura híbrida o multicloud, esto significa considerar servidores locales y en la nube, balanceadores, aplicaciones, APIs y diferentes proveedores como parte de un mismo ecosistema de certificados.
Automatizar SSL para mantener el control en cualquier nube
Las arquitecturas híbridas y multicloud ofrecen flexibilidad, escalabilidad y disponibilidad, pero también hacen más compleja la administración de certificados SSL/TLS.
Cuando estos se encuentran distribuidos entre diferentes nubes, servidores y aplicaciones, depender de renovaciones manuales aumenta el riesgo de errores y expiraciones inesperadas.
La respuesta está en centralizar la visibilidad, monitorear continuamente y automatizar las renovaciones y despliegues.
CertSuperior cuenta con soluciones para la gestión de certificados SSL/TLS y Cert360, un servicio que centraliza la visibilidad de certificados públicos y privados, monitorea su estado 24/7 y automatiza renovaciones para reducir errores y el riesgo de interrupciones.
Si tu infraestructura combina diferentes nubes, servidores o aplicaciones críticas, automatizar la gestión de tus certificados puede ser el siguiente paso para fortalecer la seguridad y mantener la continuidad operativa.
Preguntas frecuentes
¿Cuál es la diferencia entre una arquitectura híbrida y una multicloud?
Una arquitectura híbrida combina infraestructura local o privada con servicios de nube pública. Una estrategia multicloud, en cambio, utiliza servicios de dos o más proveedores de nube pública. Muchas empresas incluso combinan ambos escenarios, lo que aumenta aún más la complejidad de gestionar certificados SSL/TLS.
¿Puedo usar el gestor de certificados de mi nube para todos mis entornos?
Solo en parte. AWS Certificate Manager, Azure Key Vault y Google Certificate Manager están pensados para trabajar dentro de su propia nube. AWS, por ejemplo, permite exportar certificados públicos a otros entornos desde junio de 2025, con un costo de USD 15 por dominio. Para ver los certificados de todas las nubes y de los servidores locales en un solo lugar, necesitas una plataforma de gestión centralizada.
¿Basta con ACME para automatizar un entorno híbrido?
No por sí solo. ACME automatiza la emisión y la renovación, pero no descubre los certificados que nadie tiene registrados ni los instala en equipos que no tienen un cliente ACME. Por eso suele combinarse con una plataforma que haga el inventario, el monitoreo y el despliegue en todos los entornos.
¿Qué es ACME y qué papel juega en la automatización de certificados?
ACME es un protocolo utilizado para automatizar la emisión, validación y renovación de certificados SSL/TLS sin intervención manual. Se integra con plataformas de gestión de certificados y con las APIs de las autoridades certificadoras, permitiendo que el proceso de renovación se ejecute de forma programada y sin depender de que una persona lo inicie.
¿Los certificados internos de una nube híbrida también tienen vigencia de 200 días?
No necesariamente. El límite de 200 días, que bajará a 100 en 2027 y a 47 en 2029, aplica a los certificados públicos. Los certificados que emite una autoridad certificadora privada para sistemas internos no están sujetos a esas reglas del CA/Browser Forum, así que su vigencia la define la política de la empresa. Aun así, conviene administrarlos en el mismo inventario que los públicos.
¿Cuándo tiene sentido seguir administrando certificados de forma manual?
Principalmente en sitios pequeños con uno o muy pocos certificados, donde el volumen de renovaciones es bajo y manejable. Sin embargo, conforme aumentan los dominios, aplicaciones, servidores o proveedores de nube involucrados, la gestión manual se vuelve cada vez más riesgosa e ineficiente.
¿Qué es Cert360 y qué función cumple dentro de la gestión de certificados?
Es un servicio de CertSuperior que centraliza la visibilidad de los certificados de una organización, monitorea su estado las 24 horas y automatiza sus renovaciones, con el objetivo de reducir errores humanos y evitar interrupciones causadas por certificados vencidos. Puede gestionar certificados públicos y de PKI interna, y su precio de lista es de USD 60 por instancia.
¿Por qué la reducción de la vigencia de los certificados hace más urgente la automatización en entornos híbridos y multicloud?
Porque al pasar de 398 a 200 días, y posteriormente a 100 y 47 días, las renovaciones que antes ocurrían una o dos veces al año deberán realizarse con mucha mayor frecuencia. En entornos distribuidos entre varias nubes y servidores, sostener ese ritmo con procesos manuales incrementa considerablemente el riesgo de errores y vencimientos no detectados.